LuxGapBCP

LuxGapContinuidade de negócio

Um plano de continuidade que funciona no dia em que é preciso.

BCMS / BCP as-a-Service: um sistema de gestão da continuidade de negócio em conformidade com a ISO 22301, alinhado com a NIS2 e o DORA, mantido de forma contínua e acessível em todas as circunstâncias.

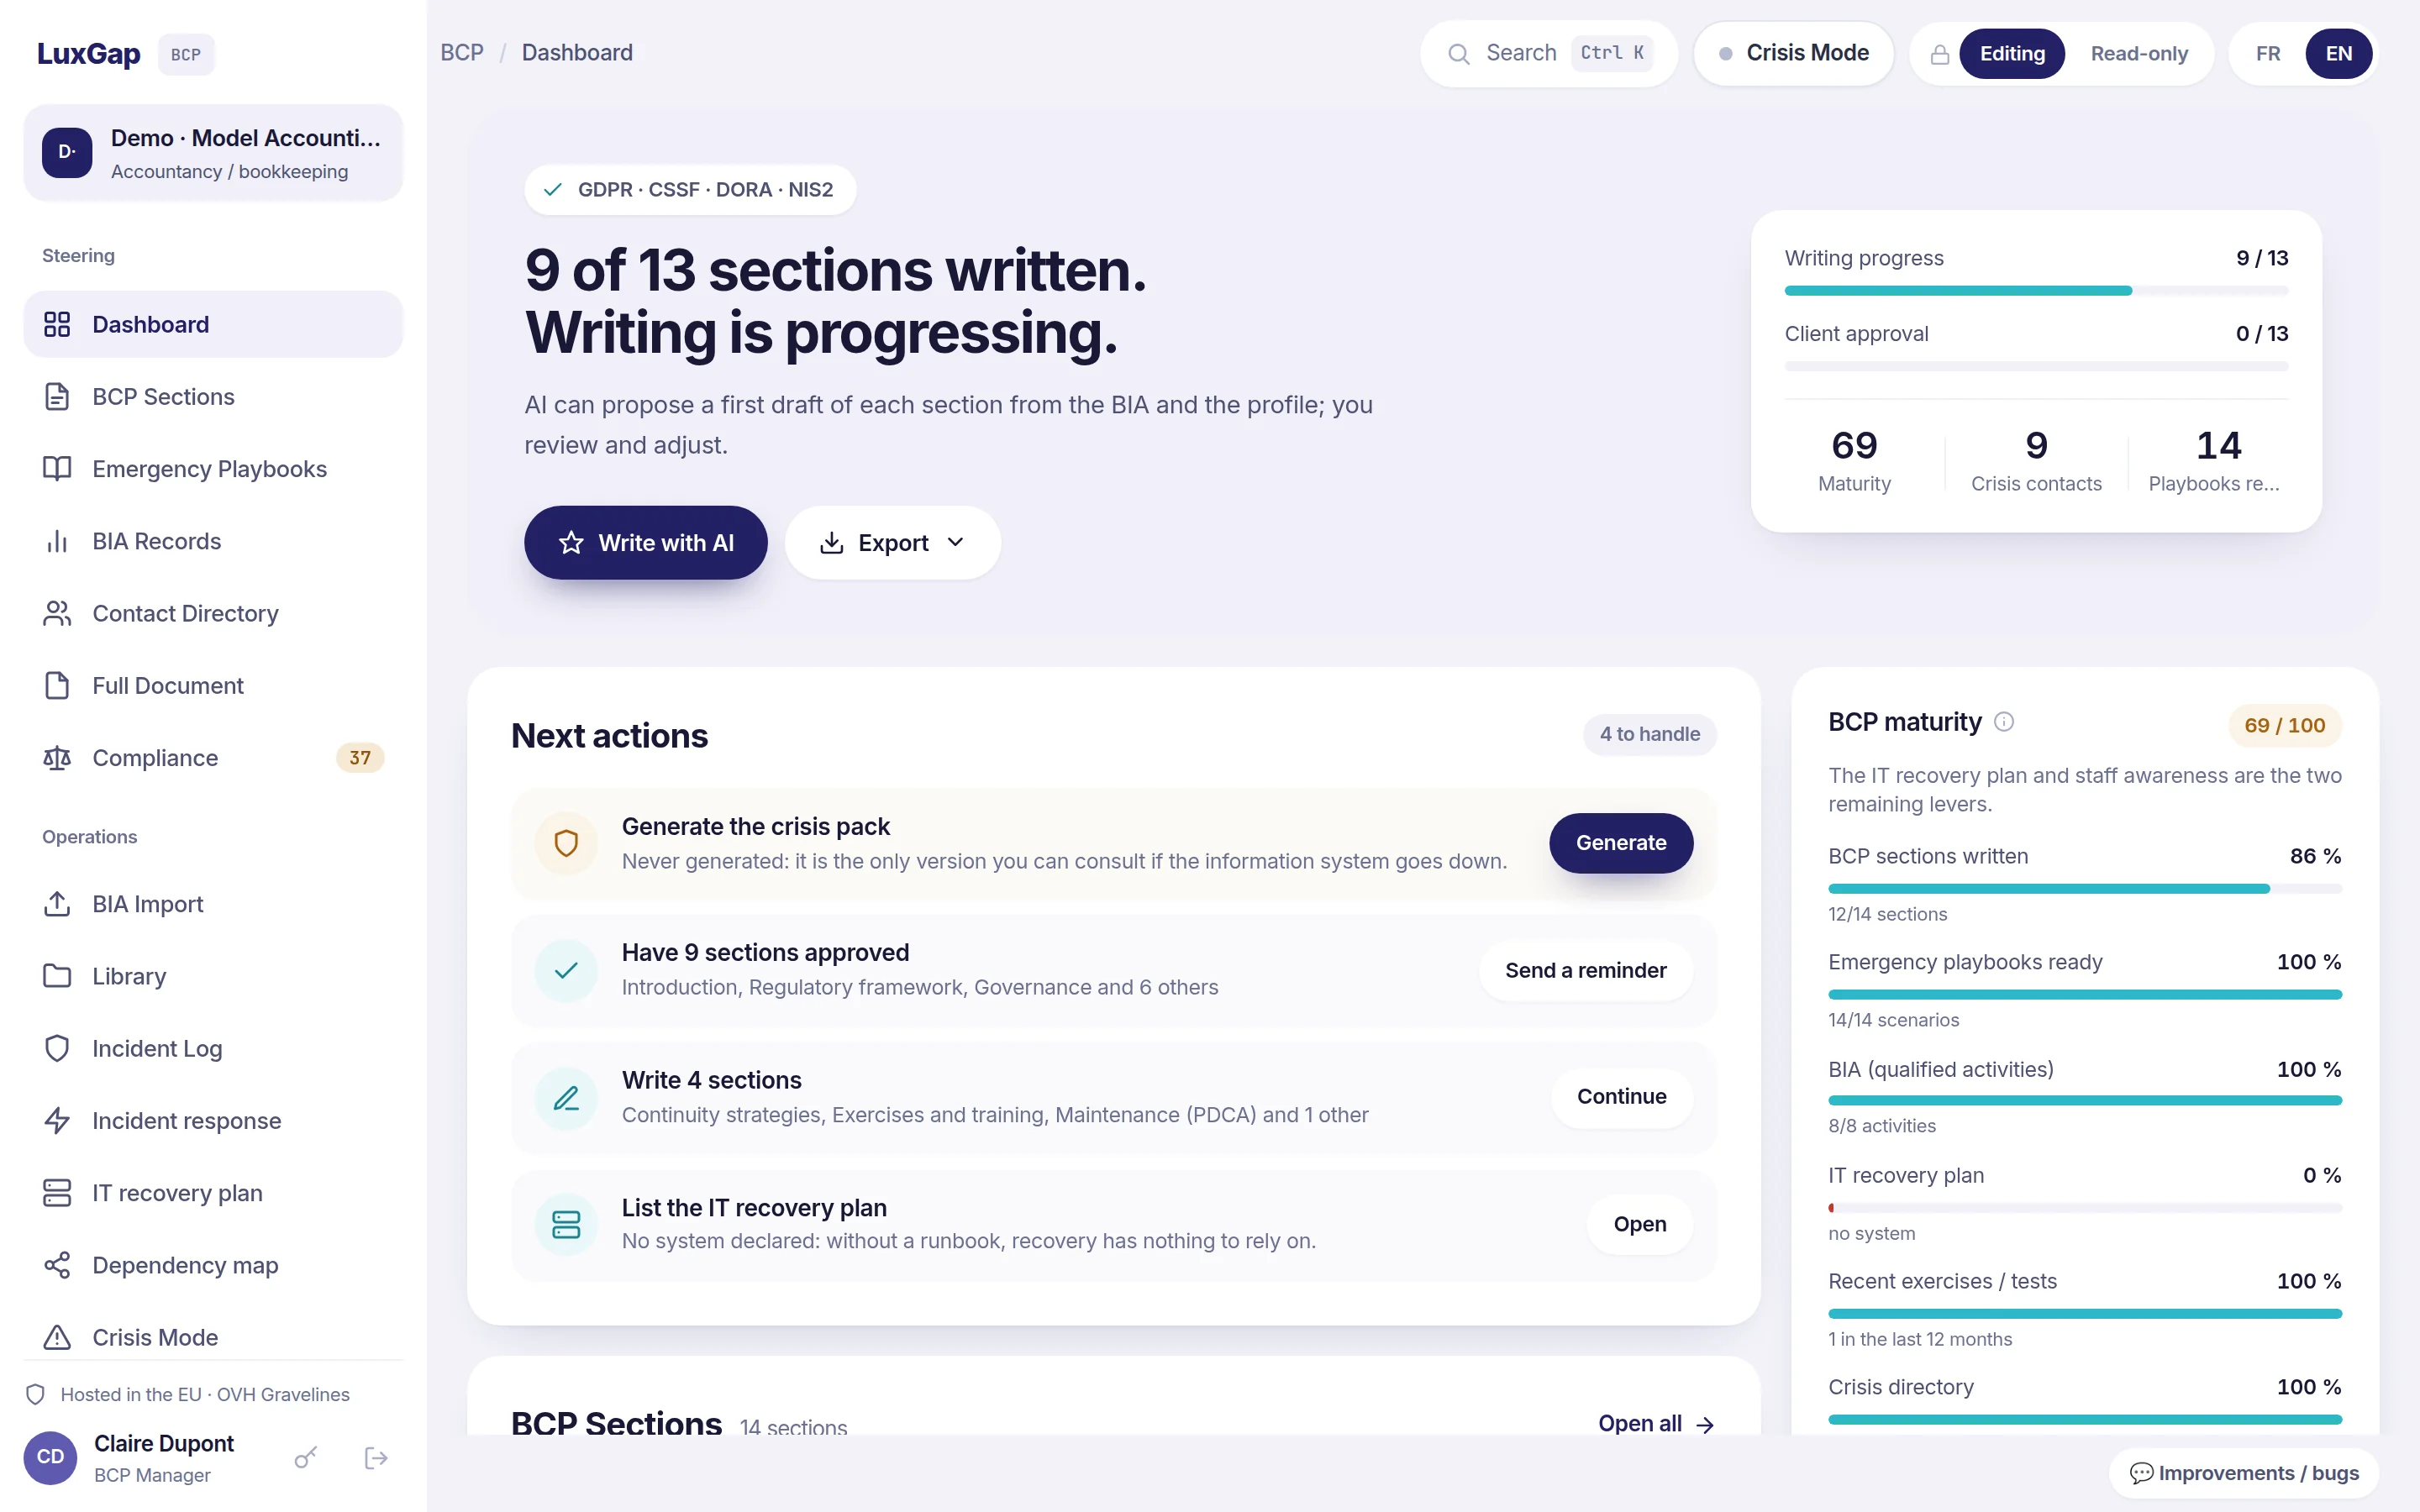
Painel de controlo da consola: progresso da redação do plano, próximas ações e maturidade BCP de uma empresa de contabilidade de demonstração
Dados fictícios de demonstração. Consola apresentada em inglês.
  • 24/7Acesso ao portalO plano mantém-se consultável
  • 1+/anoExercício de simulaçãoTeste completo do sistema
  • 100%Provas mantidasDocumentação de auditoria sempre atualizada
  • 3Referenciais abrangidosISO 22301, NIS2, DORA
O diagnóstico

Um plano arrumado numa pasta partilhada não serve de nada no dia D.

As organizações que sofrem uma interrupção grave descobrem tarde demais que o seu plano ficou desatualizado. E, se estiver num servidor interno, um ataque de ransomware torna-o indisponível precisamente no momento em que devia servir.

Contactos que mudaram

Responsáveis que saíram, números errados, substitutos nunca designados: ninguém sabe a quem telefonar enquanto o incidente decorre.

Prazos que já não se cumprem

As dependências informáticas evoluíram, os prazos de recuperação anunciados já não correspondem à realidade e o exercício anual é sucessivamente adiado.

Obrigações cada vez mais exigentes

A NIS2 inclui a continuidade e a gestão de crises entre as medidas esperadas; o DORA impõe testes ao setor financeiro. Um classificador não prova nada.

O portal de continuidade

Todo o seu sistema de continuidade, numa consola que se abre em situação real

Cada etapa prepara a seguinte: a análise de impacto alimenta as estratégias, os playbooks e os exercícios. Nada é introduzido duas vezes.

Análise de impacto

O BIA, serviço a serviço

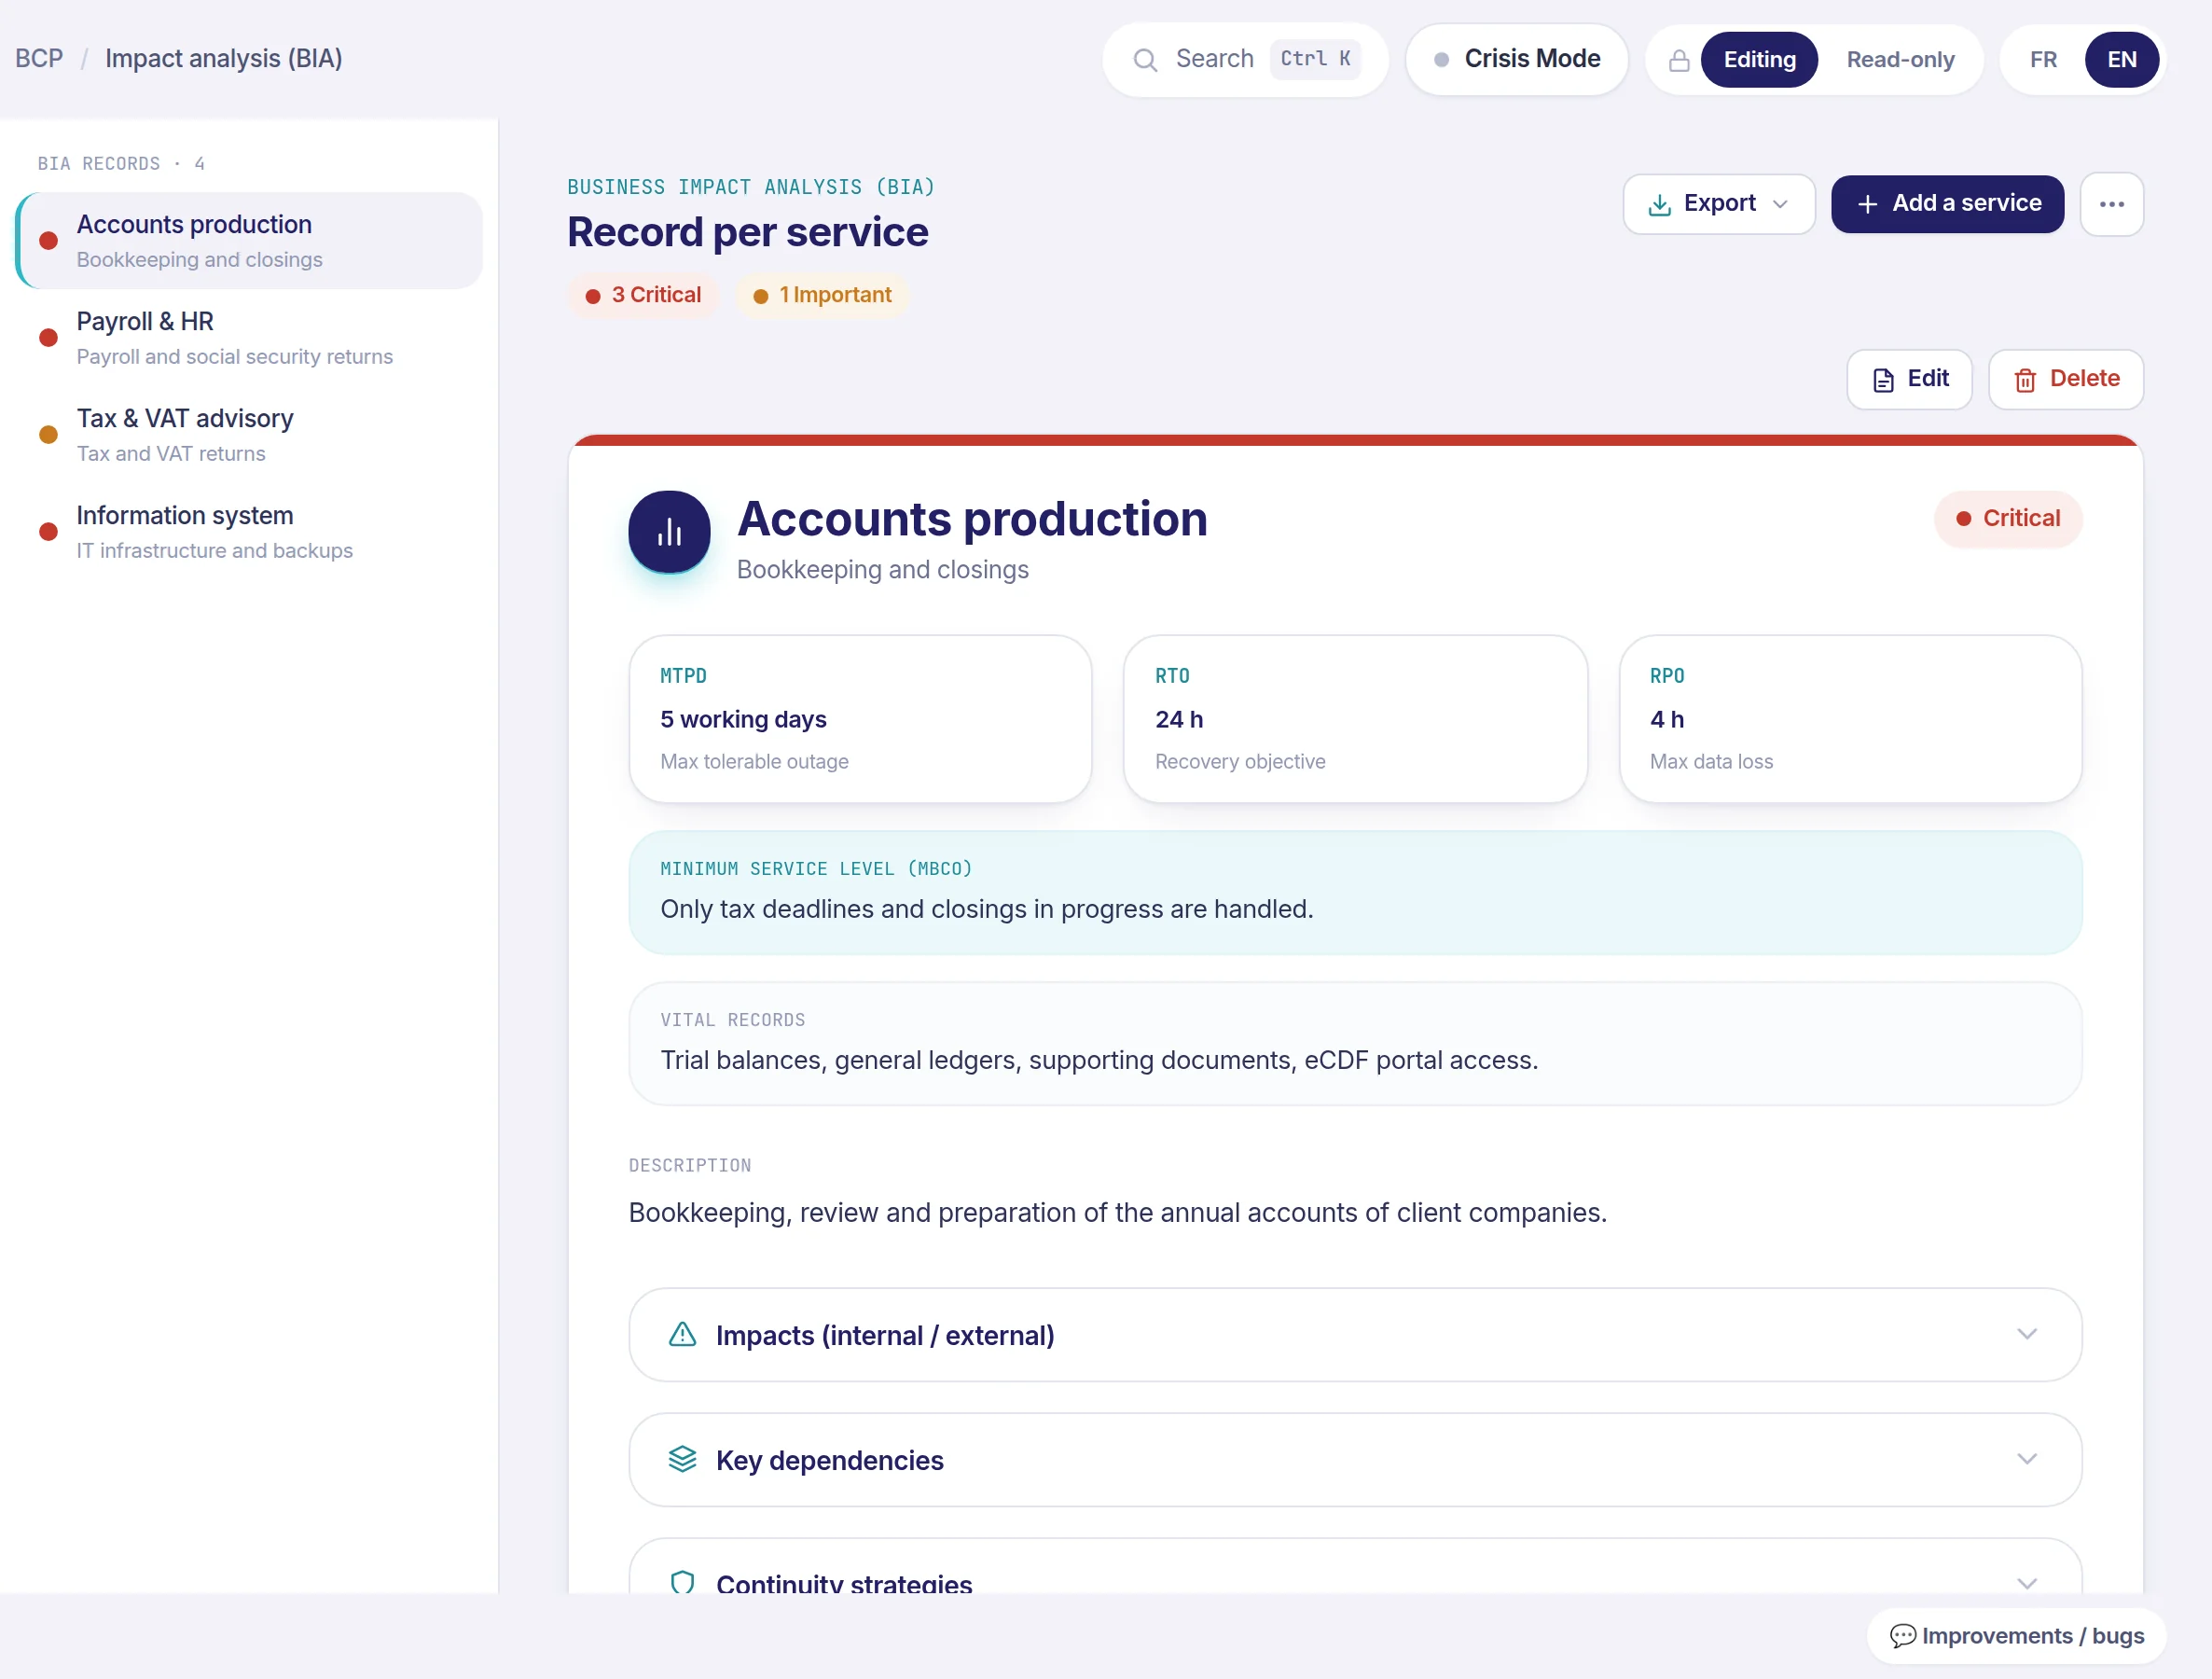
Cada atividade é caracterizada: criticidade, período máximo de interrupção tolerável, objetivos de recuperação, nível mínimo de serviço e documentos vitais.

  • MTPD, RTO e RPO para cada serviço crítico
  • Importação das suas fichas BIA existentes, em Excel ou em Markdown
  • Riscos e estratégias derivados da análise, sem partir do zero
Ficha BIA do serviço Produção contabilística: MTPD de cinco dias úteis, RTO de 24 horas, RPO de 4 horas, nível mínimo de serviço
Dados fictícios de demonstração. Consola apresentada em inglês.
Playbooks de emergência

Uma ficha de resposta imediata por cenário

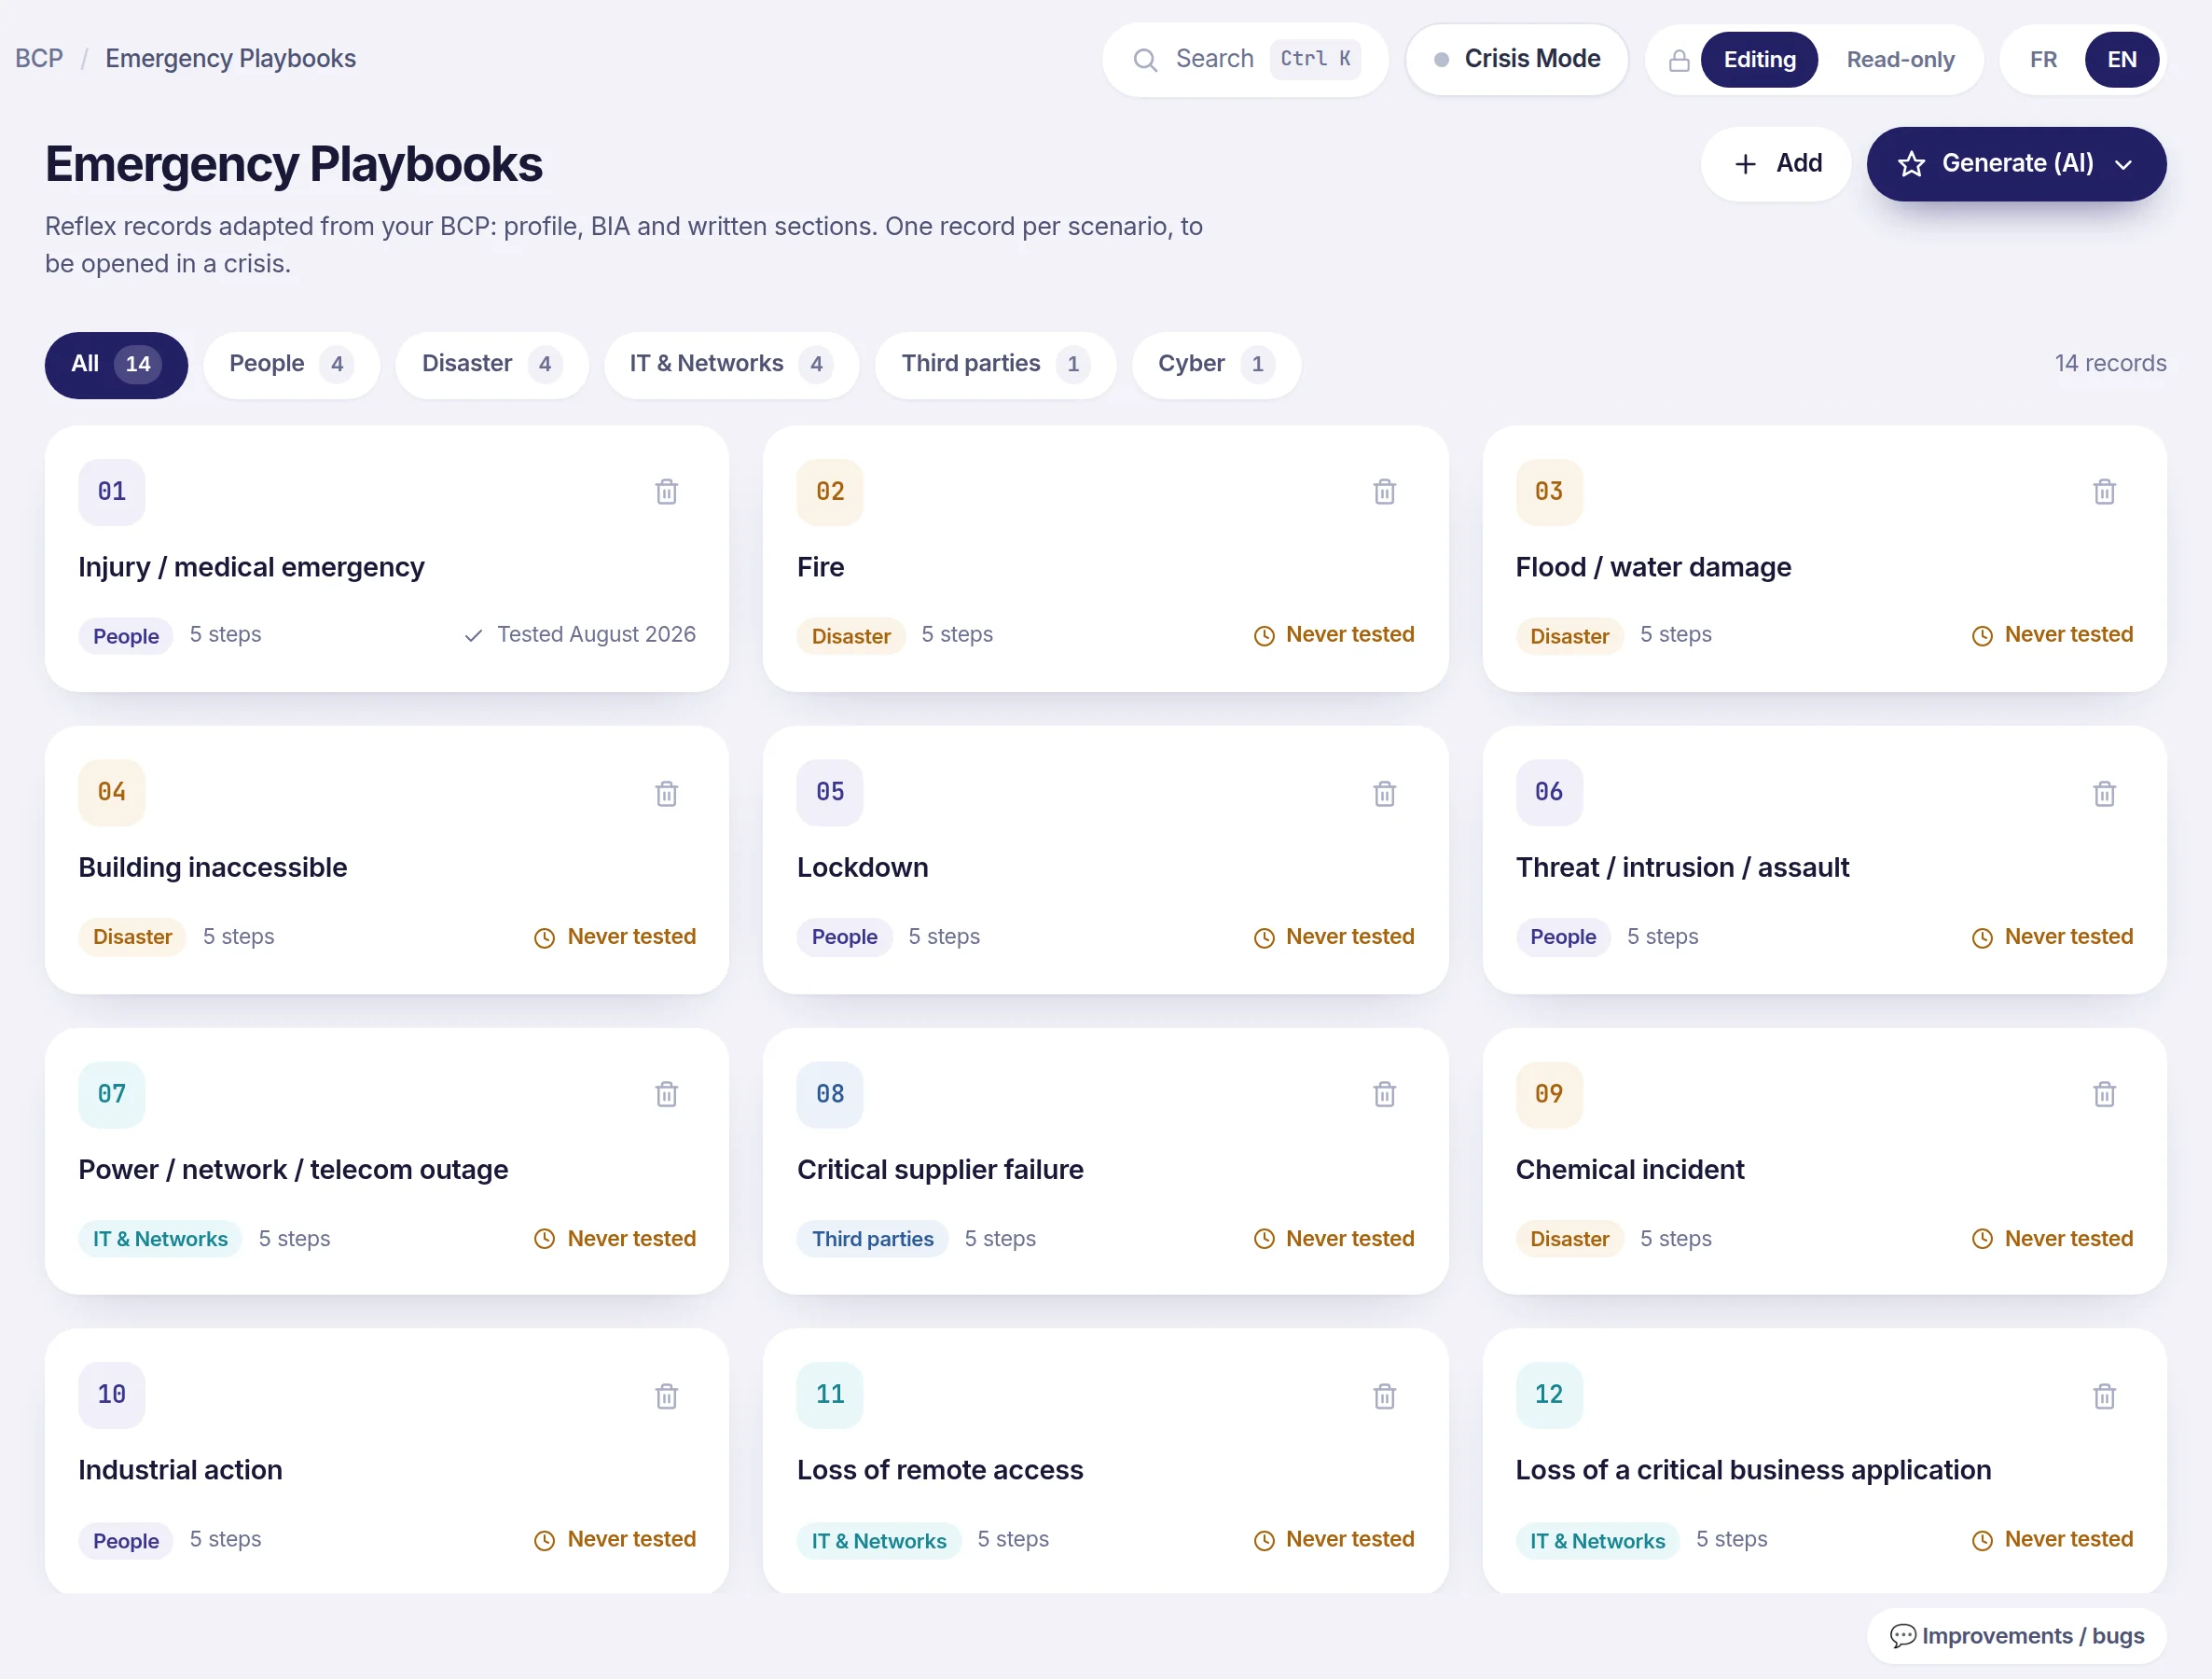
Incêndio, avaria, falha de um prestador, ciberataque: cada cenário tem a sua ficha, com o critério de ativação, as ações dos primeiros minutos e as pessoas a contactar.

  • Catorze cenários prontos a usar, adaptados ao seu plano
  • Pessoas, sinistros, informática, prestadores, ciber
  • A data do último teste, para saber o que nunca foi posto à prova
Lista dos catorze playbooks de emergência classificados por família: pessoas, sinistro, informática e redes, prestadores, ciber
Dados fictícios de demonstração. Consola apresentada em inglês.
Testes e exercícios

Um plano não testado não passa de uma hipótese

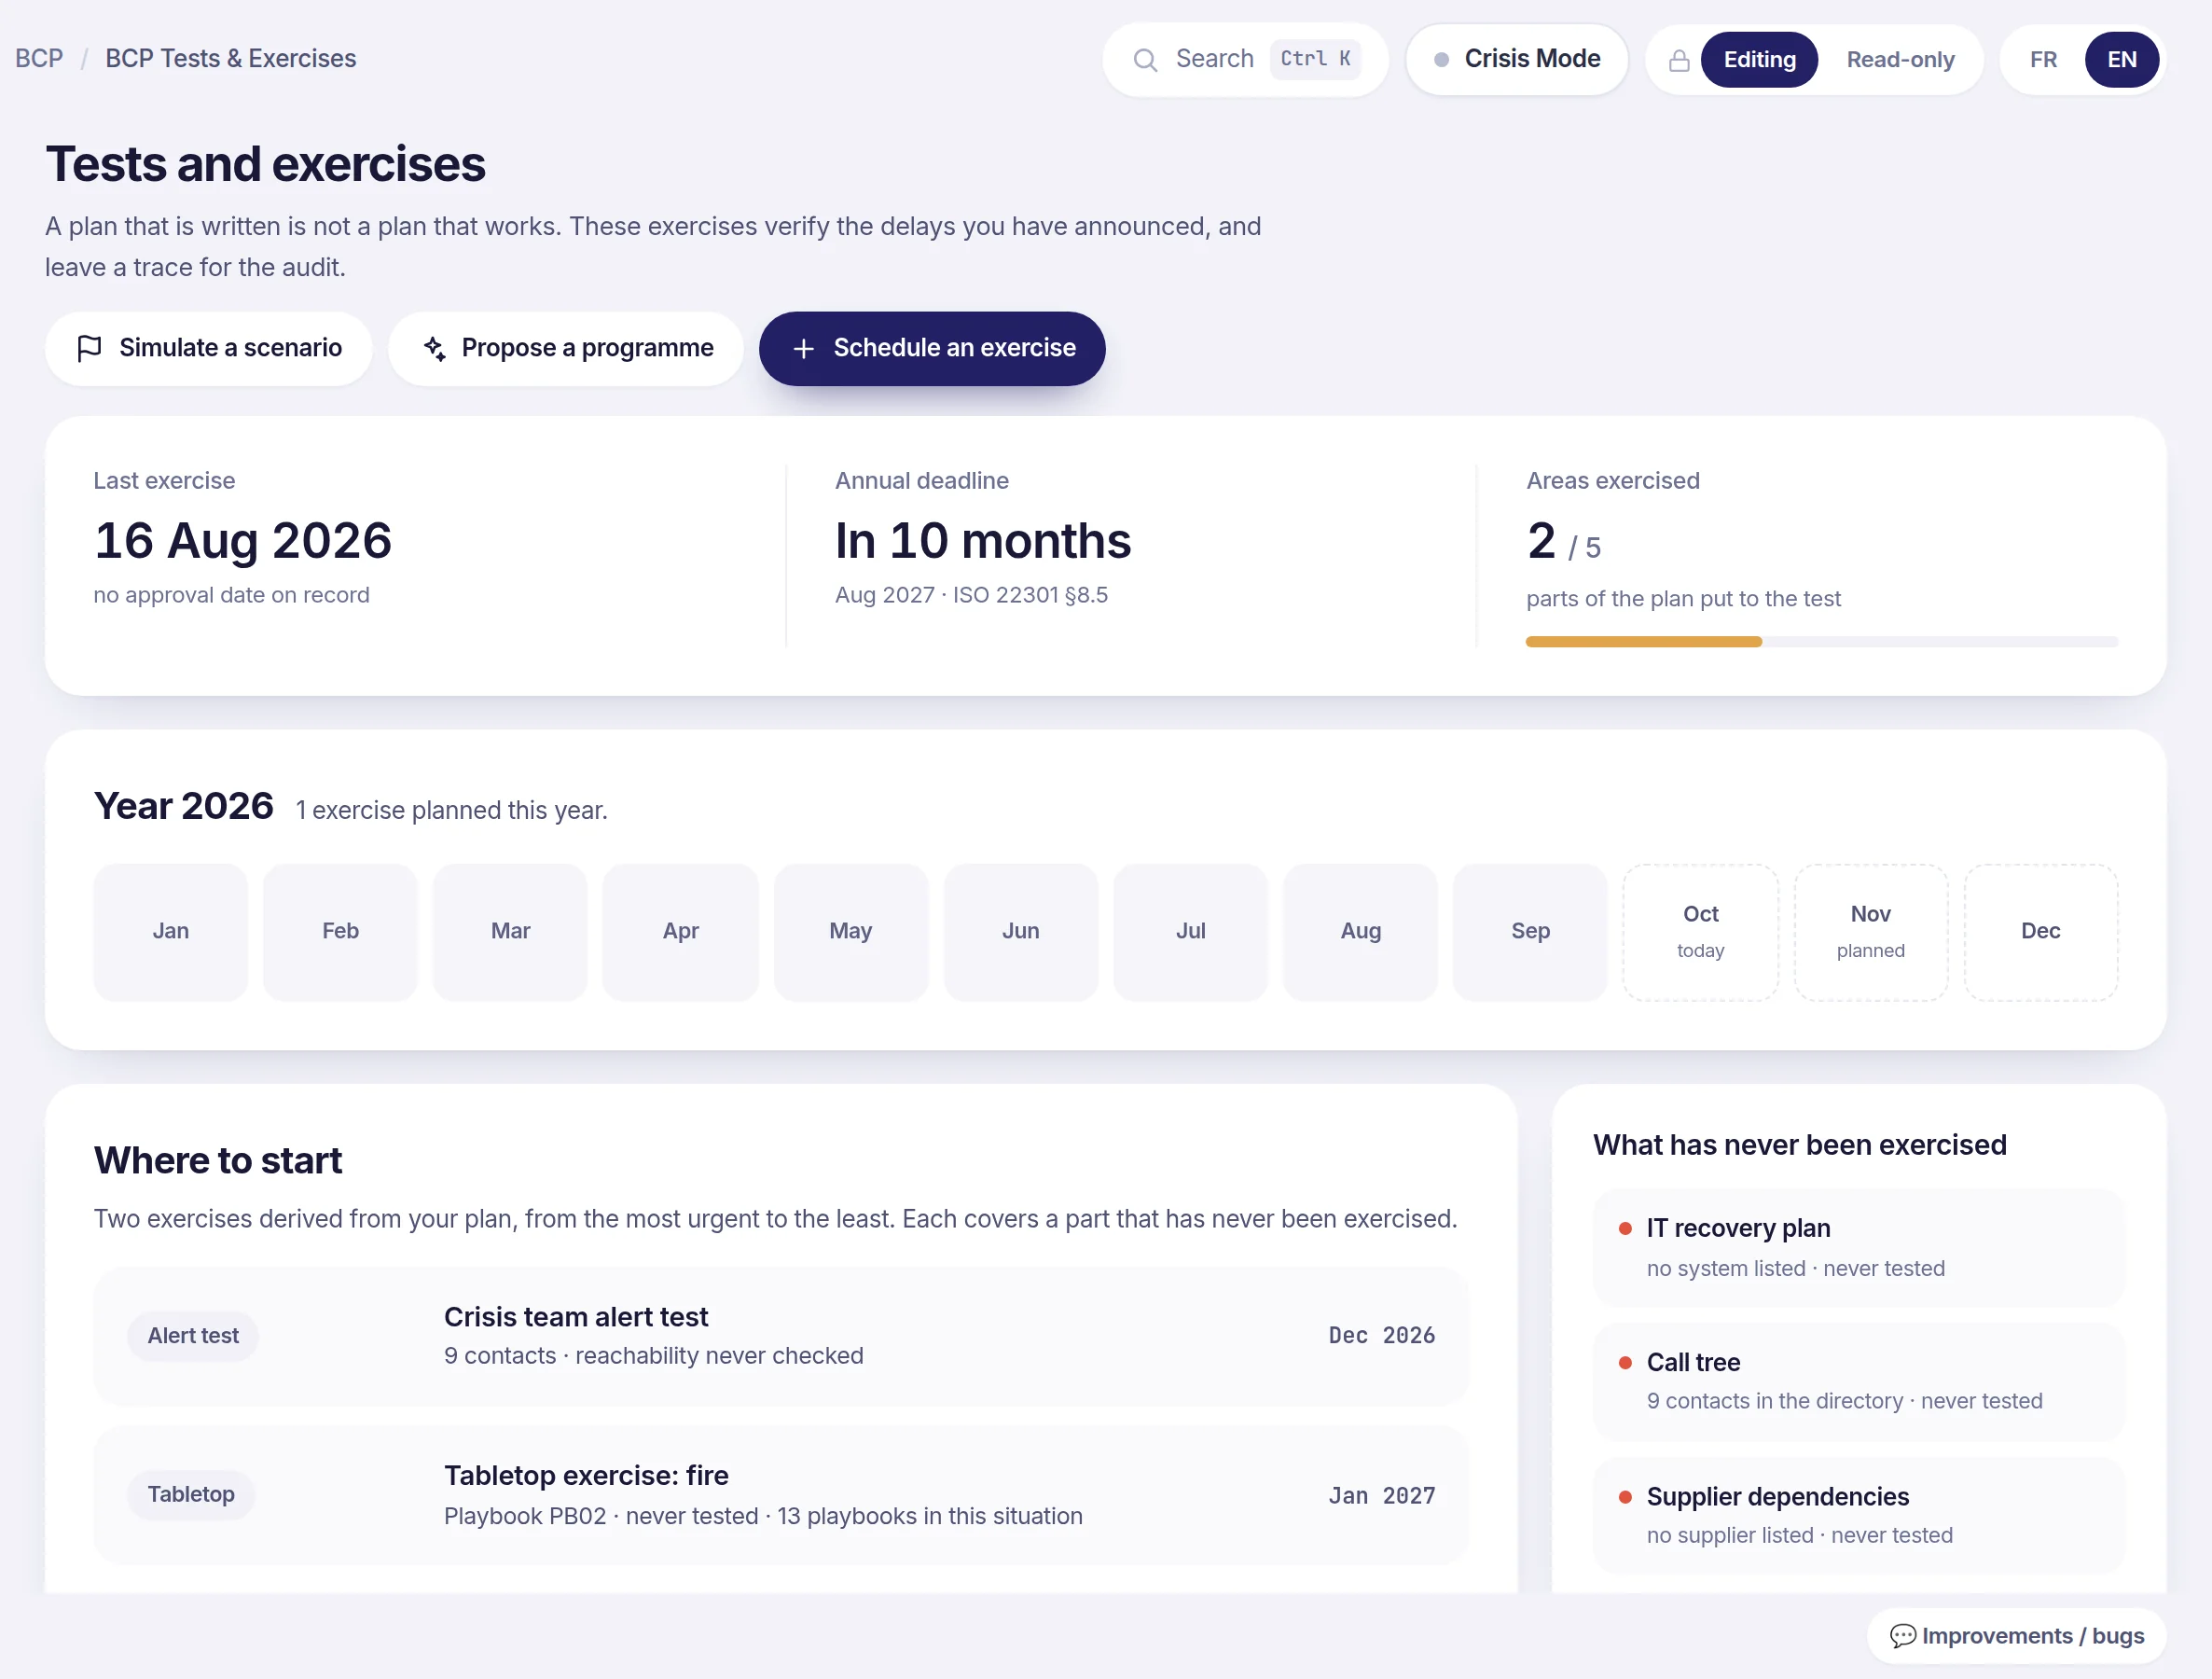
A consola planeia o programa de exercícios, acompanha o prazo anual da ISO 22301 e mostra as partes do plano que nunca foram postas à prova.

  • Exercícios de mesa, testes de alerta, simulações de cenário
  • Relatório de exercício e plano de ações corretivas
  • Um registo datado, utilizável em auditoria
Ecrã Testes e exercícios: último exercício, prazo anual, calendário do ano e exercícios recomendados
Dados fictícios de demonstração. Consola apresentada em inglês.
Modo de crise

No dia em que tudo para, a consola torna-se a sua célula de crise

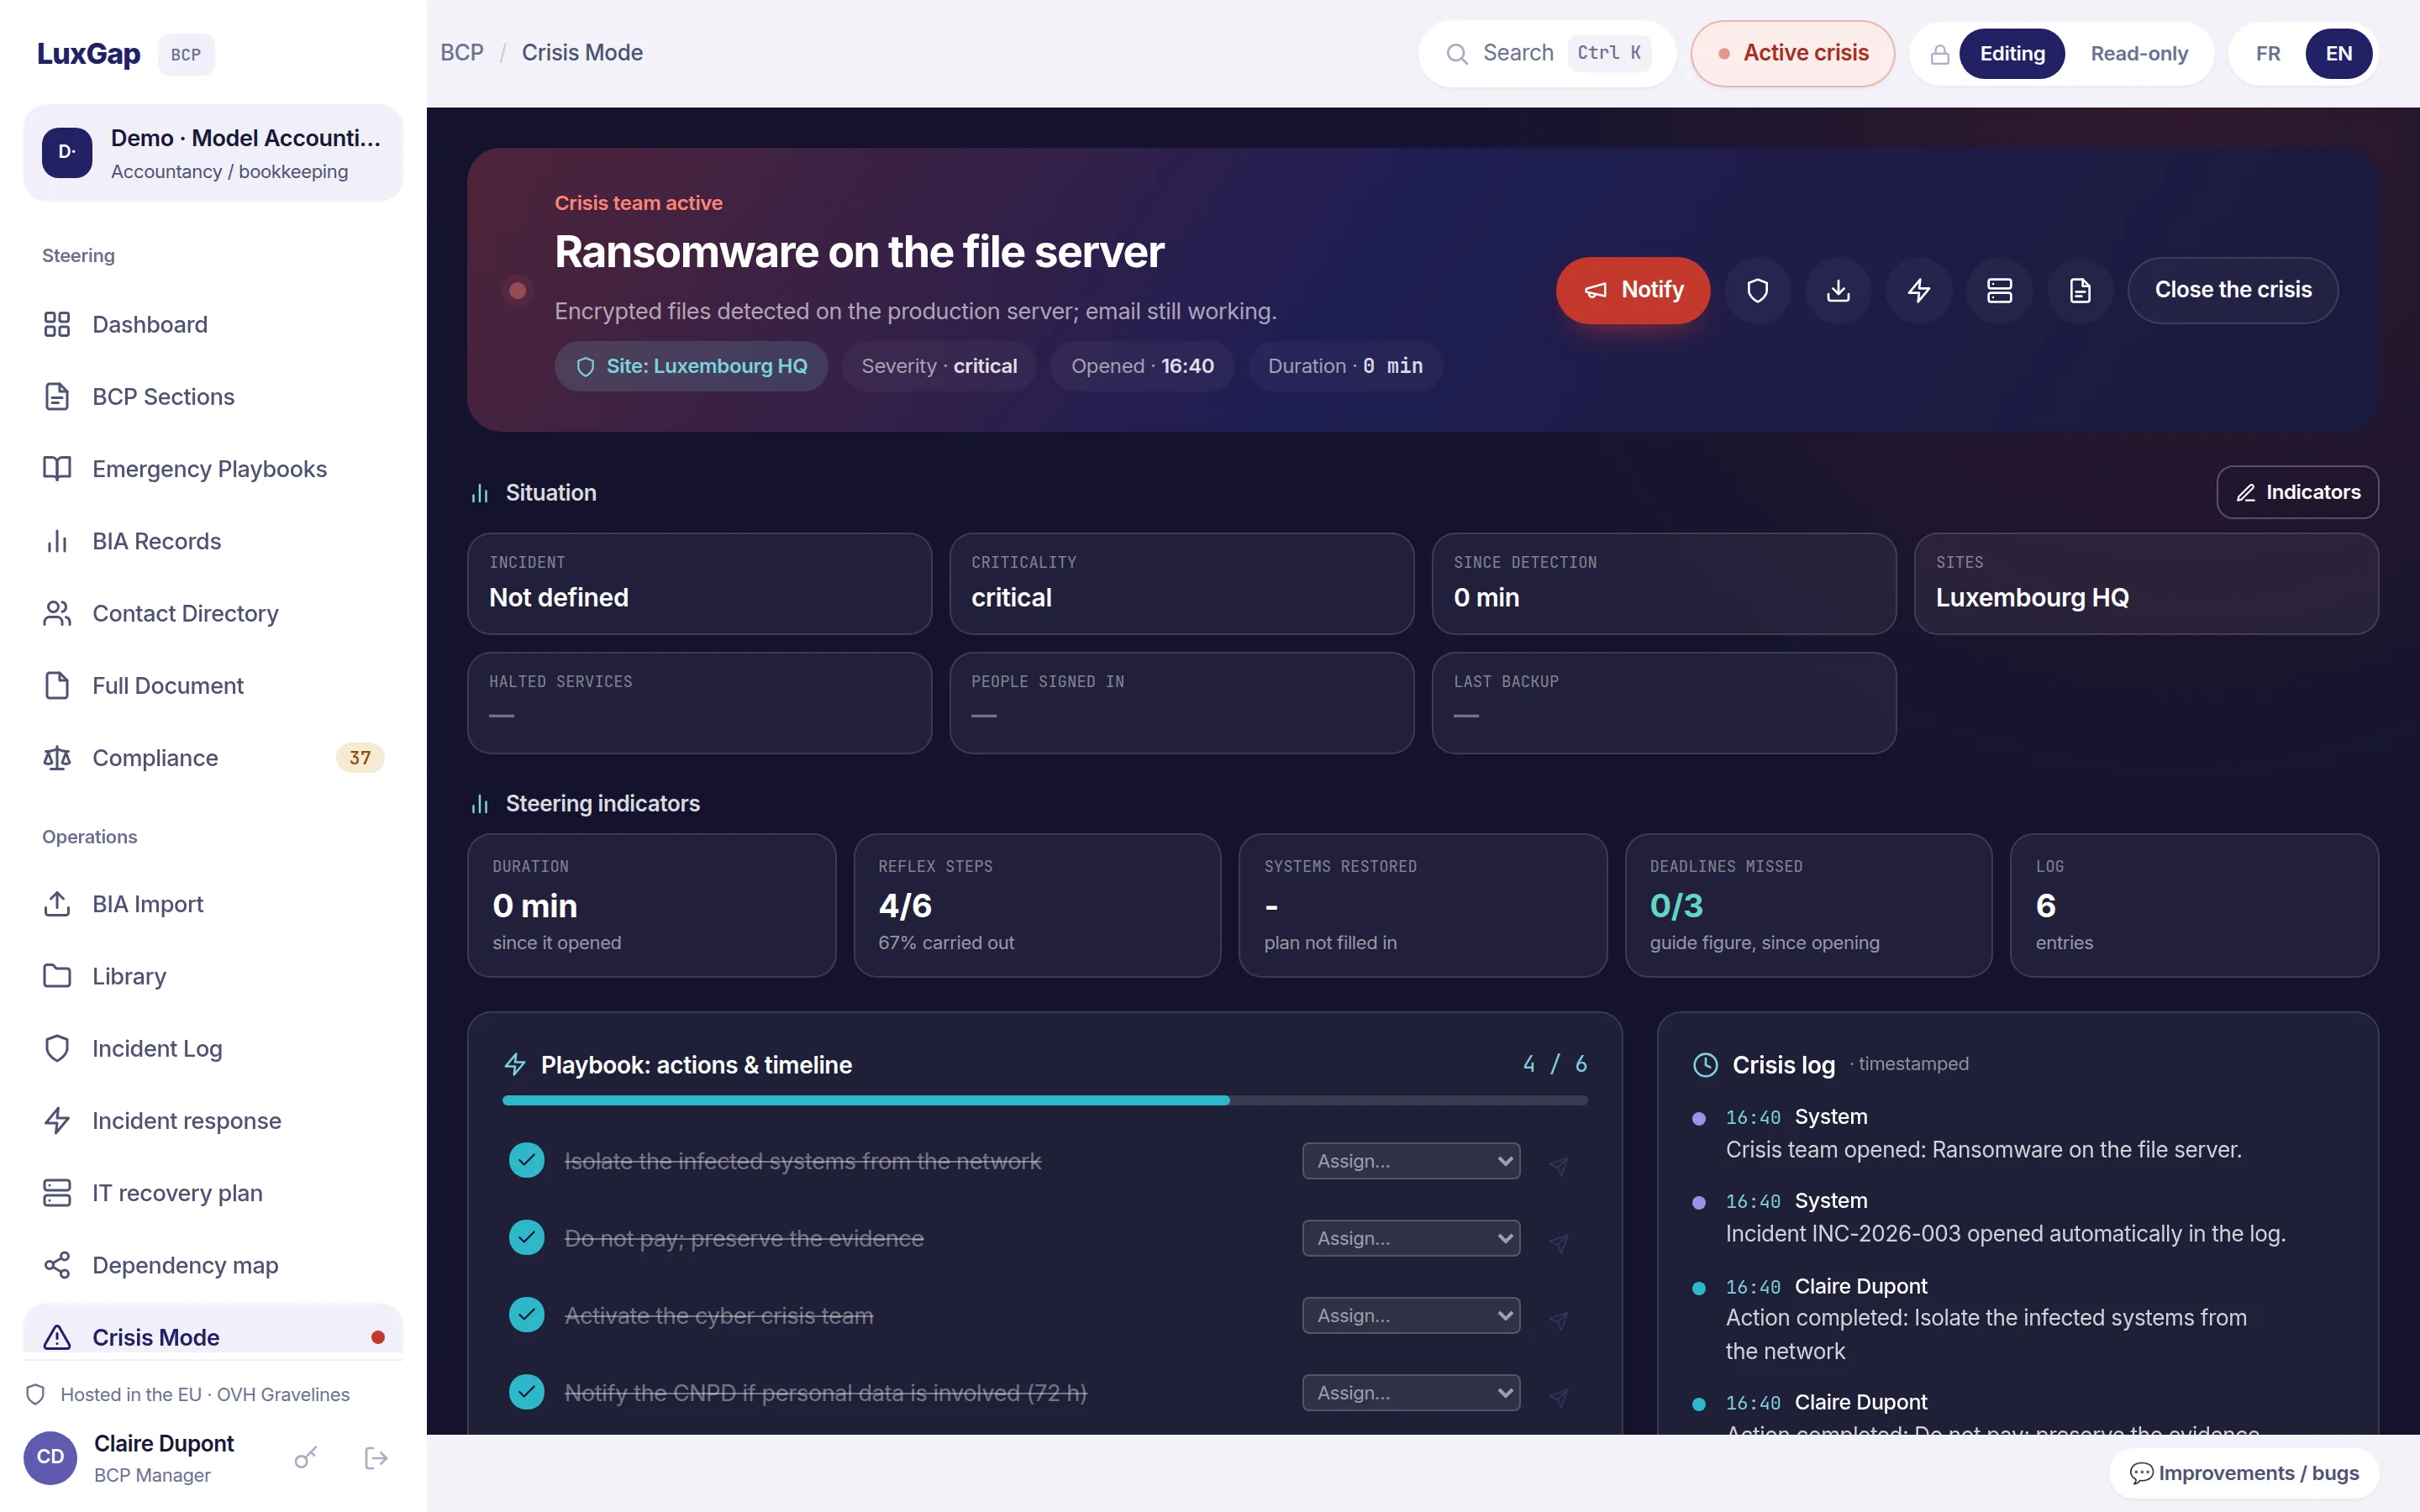
O playbook desenrola-se ação a ação, cada decisão fica inscrita num diário com data e hora, os intervenientes são avisados com um único gesto e o incidente é aberto automaticamente no registo.

Célula de crise ativa perante um ataque de ransomware: indicadores de acompanhamento, ações do playbook assinaladas e diário de crise com data e hora
Dados fictícios de demonstração. Consola apresentada em inglês.

Exercício ou crise real

Uma célula aberta em exercício é assinalada como tal e não envia nenhum alerta. Ninguém é acordado por causa de um treino.

Diário com data e hora

Hora, autor, ação, decisão: a memória da crise enquanto decorre e, depois, a prova perante um auditor, uma seguradora ou uma autoridade.

Prazos legais à vista

O registo de incidentes indica as classificações e os prazos aplicáveis, como as 72 horas do RGPD, para que a pergunta «é preciso notificar?» surja cedo.

Mensagens de crise

Quando o sistema de mensagens da empresa cai, a equipa continua a falar entre si

Um ciberataque corta frequentemente o correio eletrónico e a telefonia ao mesmo tempo que os servidores. A consola integra o seu próprio sistema de mensagens, alojado fora do seu sistema de informação: um canal para todos, grupos para a célula de crise, a partir de um computador ou de um telemóvel pessoal.

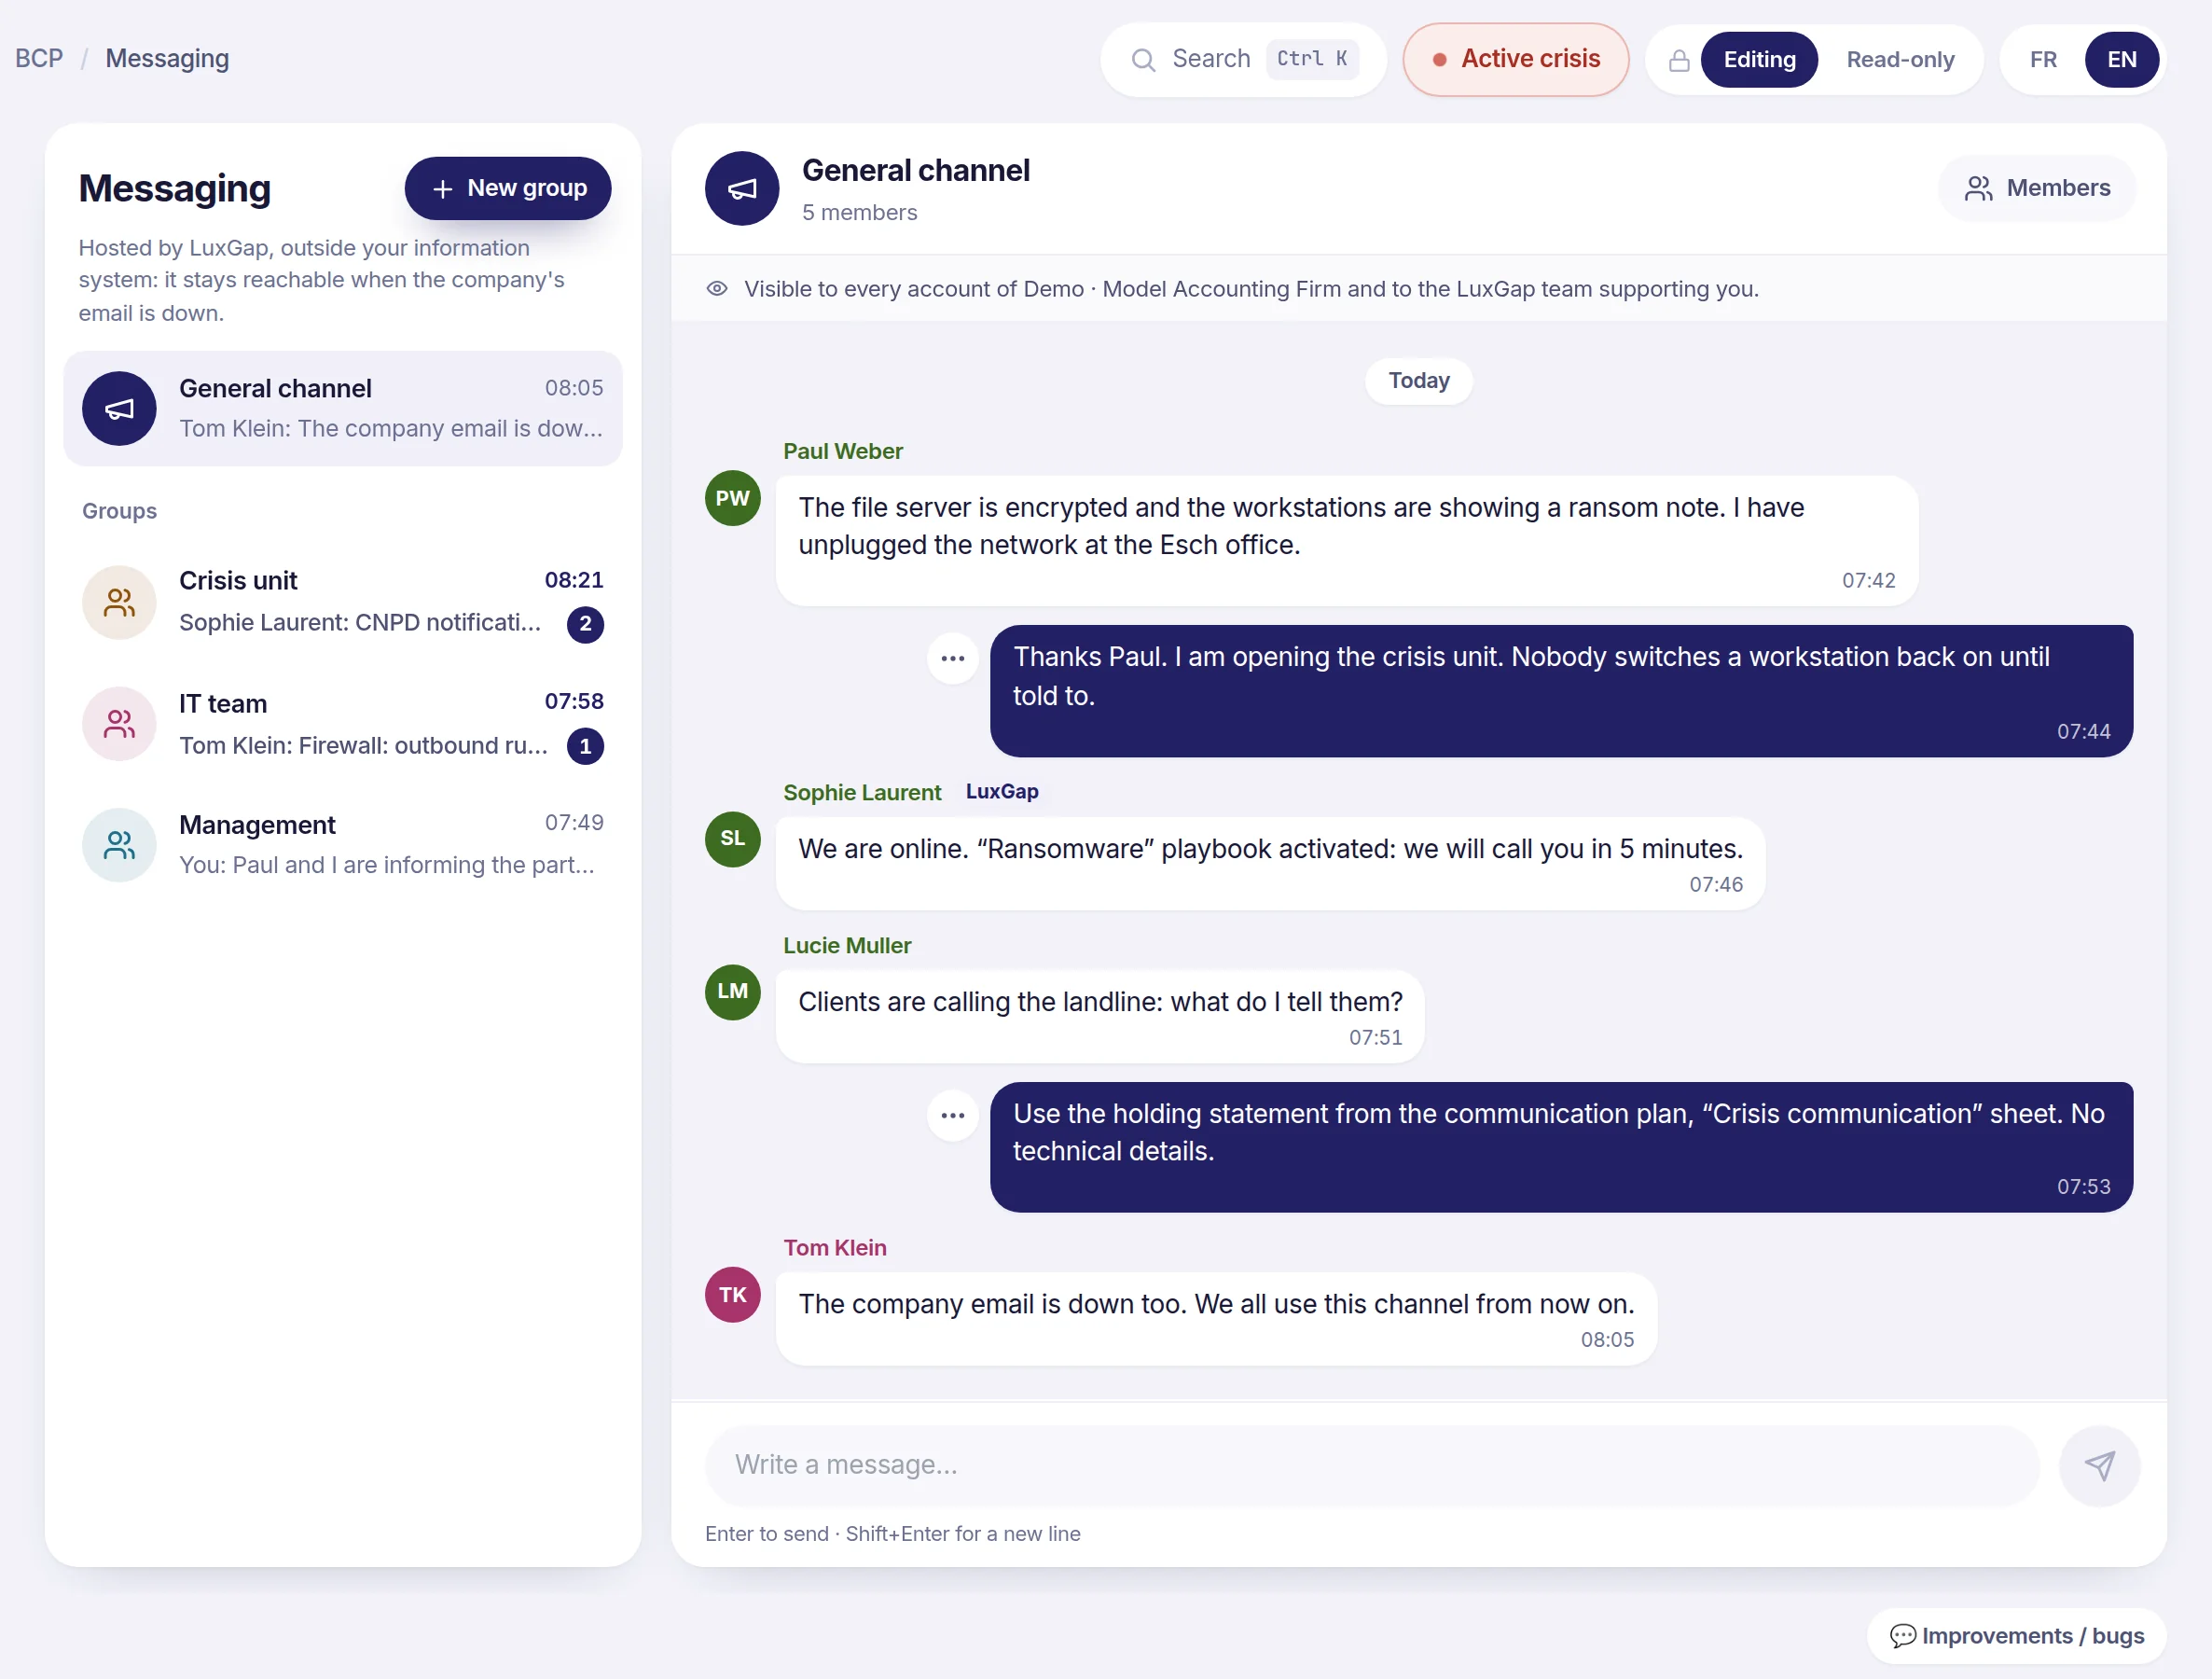
Sistema de mensagens da consola durante um ataque de ransomware: canal geral de uma empresa de contabilidade, grupos Célula de crise, Equipa de Informática e Direção, e mensagens da consultora da LuxGap
Dados fictícios de demonstração. Consola apresentada em inglês.

Um canal geral, vários grupos

Todas as contas do seu espaço estão no canal geral; um pequeno número de pessoas, num grupo definido pela sua organização, onde os recém-chegados encontram o histórico.

O seu consultor LuxGap a bordo

A equipa LuxGap que acompanha a sua organização lê e responde no canal geral, com as mensagens identificadas como tal. Os grupos ficam reservados aos respetivos membros.

Cifradas e apagáveis

As mensagens são cifradas na base de dados. Uma palavra-passe colada por engano apaga-se com um gesto, e de forma definitiva.

Acessível em todas as circunstâncias

Independente do seu sistema de informação

A consola é alojada pela LuxGap, em França, nos servidores da OVHcloud, na União Europeia. Se os seus servidores caírem, o seu plano, esse, continua disponível.

Kit de crise offline

O plano, os playbooks e a lista de contactos num PDF, para guardar num computador ou em papel: a única versão consultável se toda a rede estiver indisponível.

Acesso para o seu auditor

Uma ligação só de leitura, protegida por um código de acesso, que expira na data escolhida e se revoga com um clique. Nem o diário de crise nem os incidentes ficam expostos.

Espaços isolados e rastreados

Cada cliente no seu espaço, perfis mínimos (responsável, contribuidor, leitor) e um registo de auditoria de cada alteração sensível.

A oferta

BCMS as-a-Service, tudo incluído

Implementação, manutenção, provas de auditoria e exercícios anuais, numa subscrição mensal alinhada com a ISO 22301, a NIS2 e o DORA.

Implementação inicial

  • Enquadramento: âmbito, partes interessadas, requisitos aplicáveis
  • BIA e análise de riscos, mapeamento das dependências
  • RTO, RPO e MTPD por processo crítico
  • Planos de crise, de comunicação, de continuidade e de recuperação informática

Operação e manutenção contínua

  • Ciclo PDCA: objetivos, indicadores, revisões, ações corretivas
  • Atualização do portal a cada alteração, versões rastreáveis
  • Sensibilização e formação das equipas, com comprovativos
  • Monitorização regulamentar NIS2 e DORA

Exercícios e provas

  • Exercício anual de simulação e de comunicação de crise
  • Relatório de exercício, lições aprendidas, plano de ações
  • Auditoria interna ISO 22301 e revisão pela gestão
  • Documentação de auditoria pronta para uma certificação, se pretendida

A sua organização prefere redigir o plano internamente? A modalidade Self-service abre a consola às suas equipas, orientadas pelas perguntas de cada secção.

Conformidade

Um único sistema, três referenciais abrangidos

A ISO 22301 fornece o sistema; a NIS2 e o DORA fixam as obrigações. A consola liga cada requisito ao seu plano e só o considera cumprido se a respetiva prova existir.

ISO 22301NIS2: gestão de riscosDORA: continuidade das TICBenefício concreto
8.2BIA e riscosContinuidade de negócio, gestão de crises, avaliação de riscosBIA e cenários de perturbação das TICUma única análise para os três referenciais
8.3EstratégiasCópias de segurança, recuperação, resiliênciaPlanos de TIC, cópia de segurança e restauroEstratégias dimensionadas de ponta a ponta
8.4PlanosGestão de crises e continuidade operacionalResposta, recuperação, prestadores de serviços de TICPlanos executáveis, não apenas escritos
8.5ExercíciosCapacidade demonstrável através de testesTestes periódicos e prova de eficáciaProvas utilizáveis pelas autoridades de supervisão
9–10AuditoriaGovernação e medidas proporcionadasRastreabilidade, controlo interno, remediaçãoDocumentação de auditoria completa e atualizada

ISO 22301:2019NIS2 · Diretiva (UE) 2022/2555DORA · Regulamento (UE) 2022/2554RGPDNIST CSF 2.0

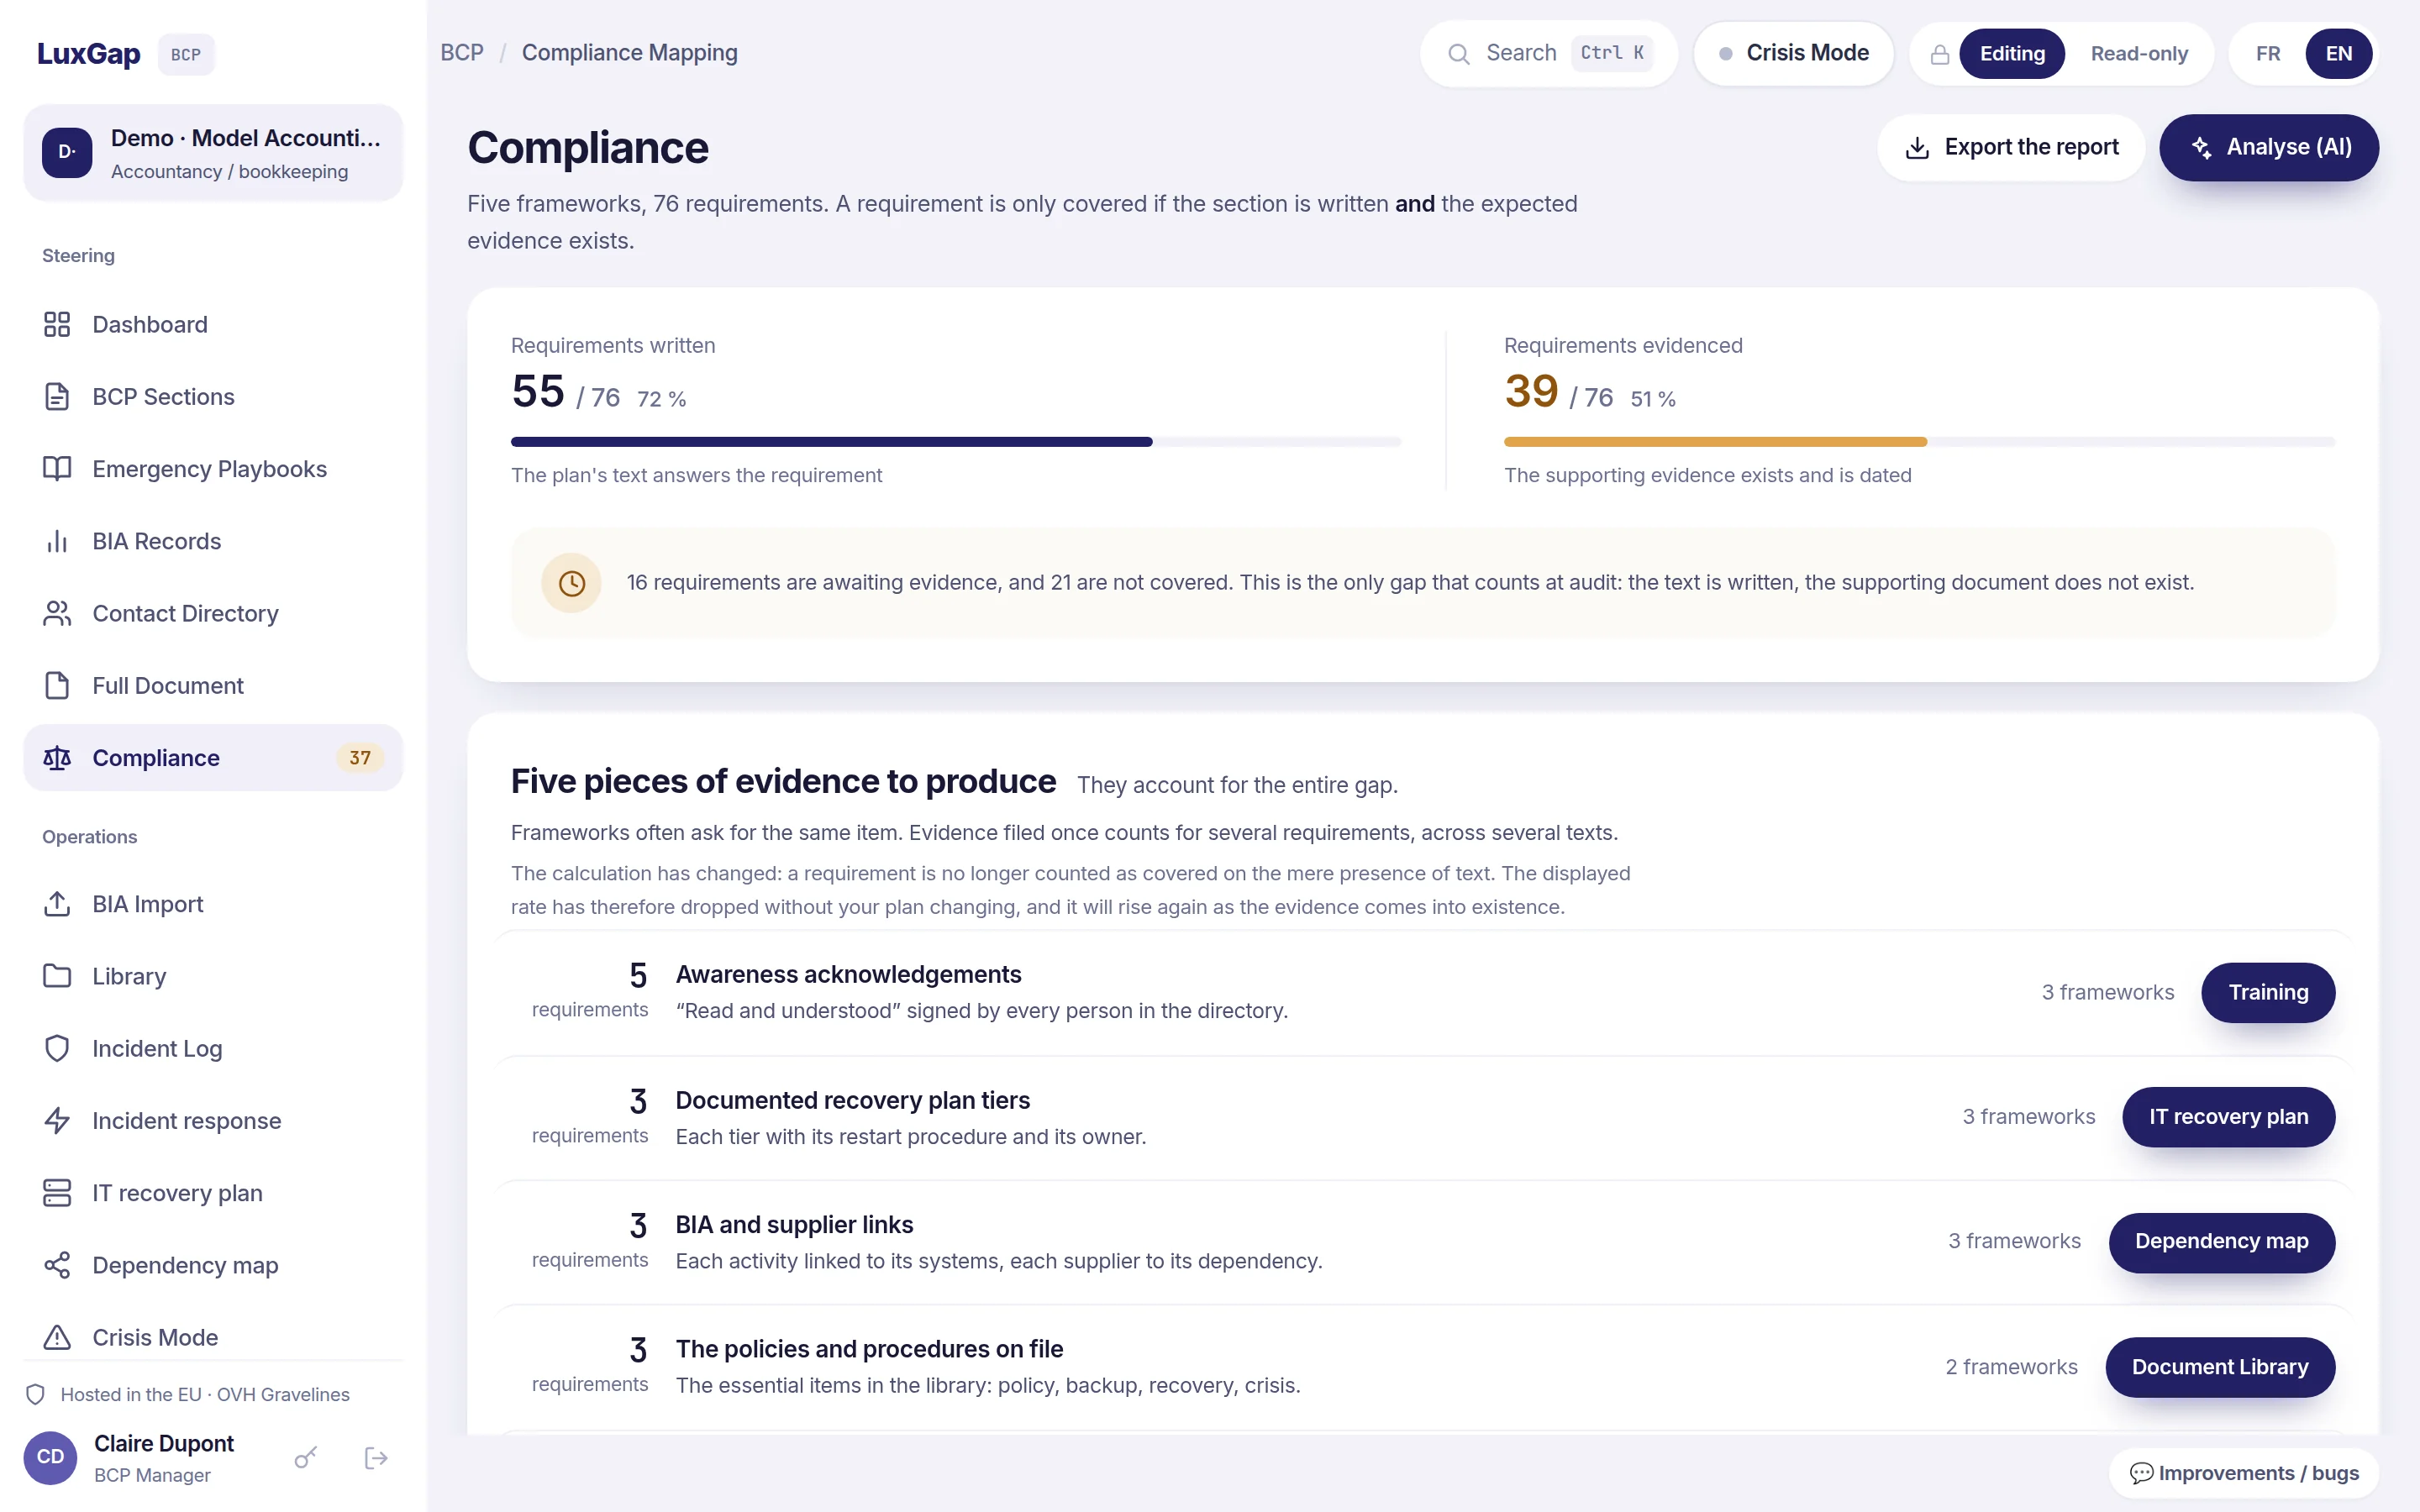
Mapa de conformidade: requisitos redigidos e requisitos comprovados num total de 76, e as provas a produzir para colmatar a diferença
Dados fictícios de demonstração. Consola apresentada em inglês. Os referenciais citados dependem da sua atividade.
Perguntas

As perguntas que nos fazem

Quem redige o plano: nós ou a sua organização?

Duas modalidades. Na modalidade Gerido pela LuxGap, os nossos consultores redigem o plano em conjunto com a sua organização, que o valida secção a secção. Na modalidade Self-service, as suas equipas redigem-no elas próprias, orientadas pelas perguntas de cada secção e pelo assistente de redação.

Já temos uma análise de impacto em Excel. É preciso introduzir tudo de novo?

Não. As suas fichas BIA são importadas em Excel ou em Markdown, também em formato de registo tabular. Os processos críticos, MTPD, RTO, RPO e dependências são extraídos e, a partir deles, são derivados os riscos e as estratégias.

É possível fazer exercícios sem alertar toda a empresa?

Sim. Uma célula de crise aberta em modo de exercício é assinalada como tal e não envia nenhuma notificação. O diário do exercício é conservado: é a prova de que se realizou e a base das respetivas lições aprendidas.

O nosso auditor ou o nosso DPO pode consultar o plano?

Sim, através de uma ligação de partilha só de leitura: tem um código de acesso, expira na data escolhida e revoga-se com um clique. Não expõe a biblioteca, o diário de crise, o registo de incidentes nem o registo de auditoria.

Que referenciais estão abrangidos?

ISO 22301:2019, NIS2, DORA, RGPD e NIST CSF 2.0, num total de 76 requisitos. Um requisito só é considerado cumprido se a respetiva prova existir: documento carregado, BIA importado, exercício realizado, lista de contactos preenchida ou formação comprovada.

Onde estão alojados os nossos dados?

Em França, nos servidores da OVHcloud, na União Europeia. A consola é operada pela LuxGap, no Luxemburgo, ao abrigo de um contrato regido pelo direito luxemburguês. Cada espaço de cliente está isolado, e testes automatizados verificam-no em cada nova versão.

Em que idiomas está disponível a consola?

Em francês e em inglês: cada utilizador passa de um para o outro com um clique. Esta página, por sua vez, existe em seis idiomas: francês, inglês, alemão, neerlandês, luxemburguês e português.
Demonstração

Veja a consola aplicada às suas próprias atividades

Uma demonstração dura cerca de trinta minutos. Partimos do seu setor e das suas atividades reais, não de um conjunto de dados de teste.

Julien Winkin · julien.winkin@luxgap.com