LuxGapBCP

LuxGapGeschäftskontinuität

Ein Kontinuitätsplan, der standhält, wenn es darauf ankommt.

BCMS / BCP as-a-Service: ein Managementsystem für Geschäftskontinuität nach ISO 22301, ausgerichtet an NIS2 und DORA, laufend gepflegt und unter allen Umständen zugänglich.

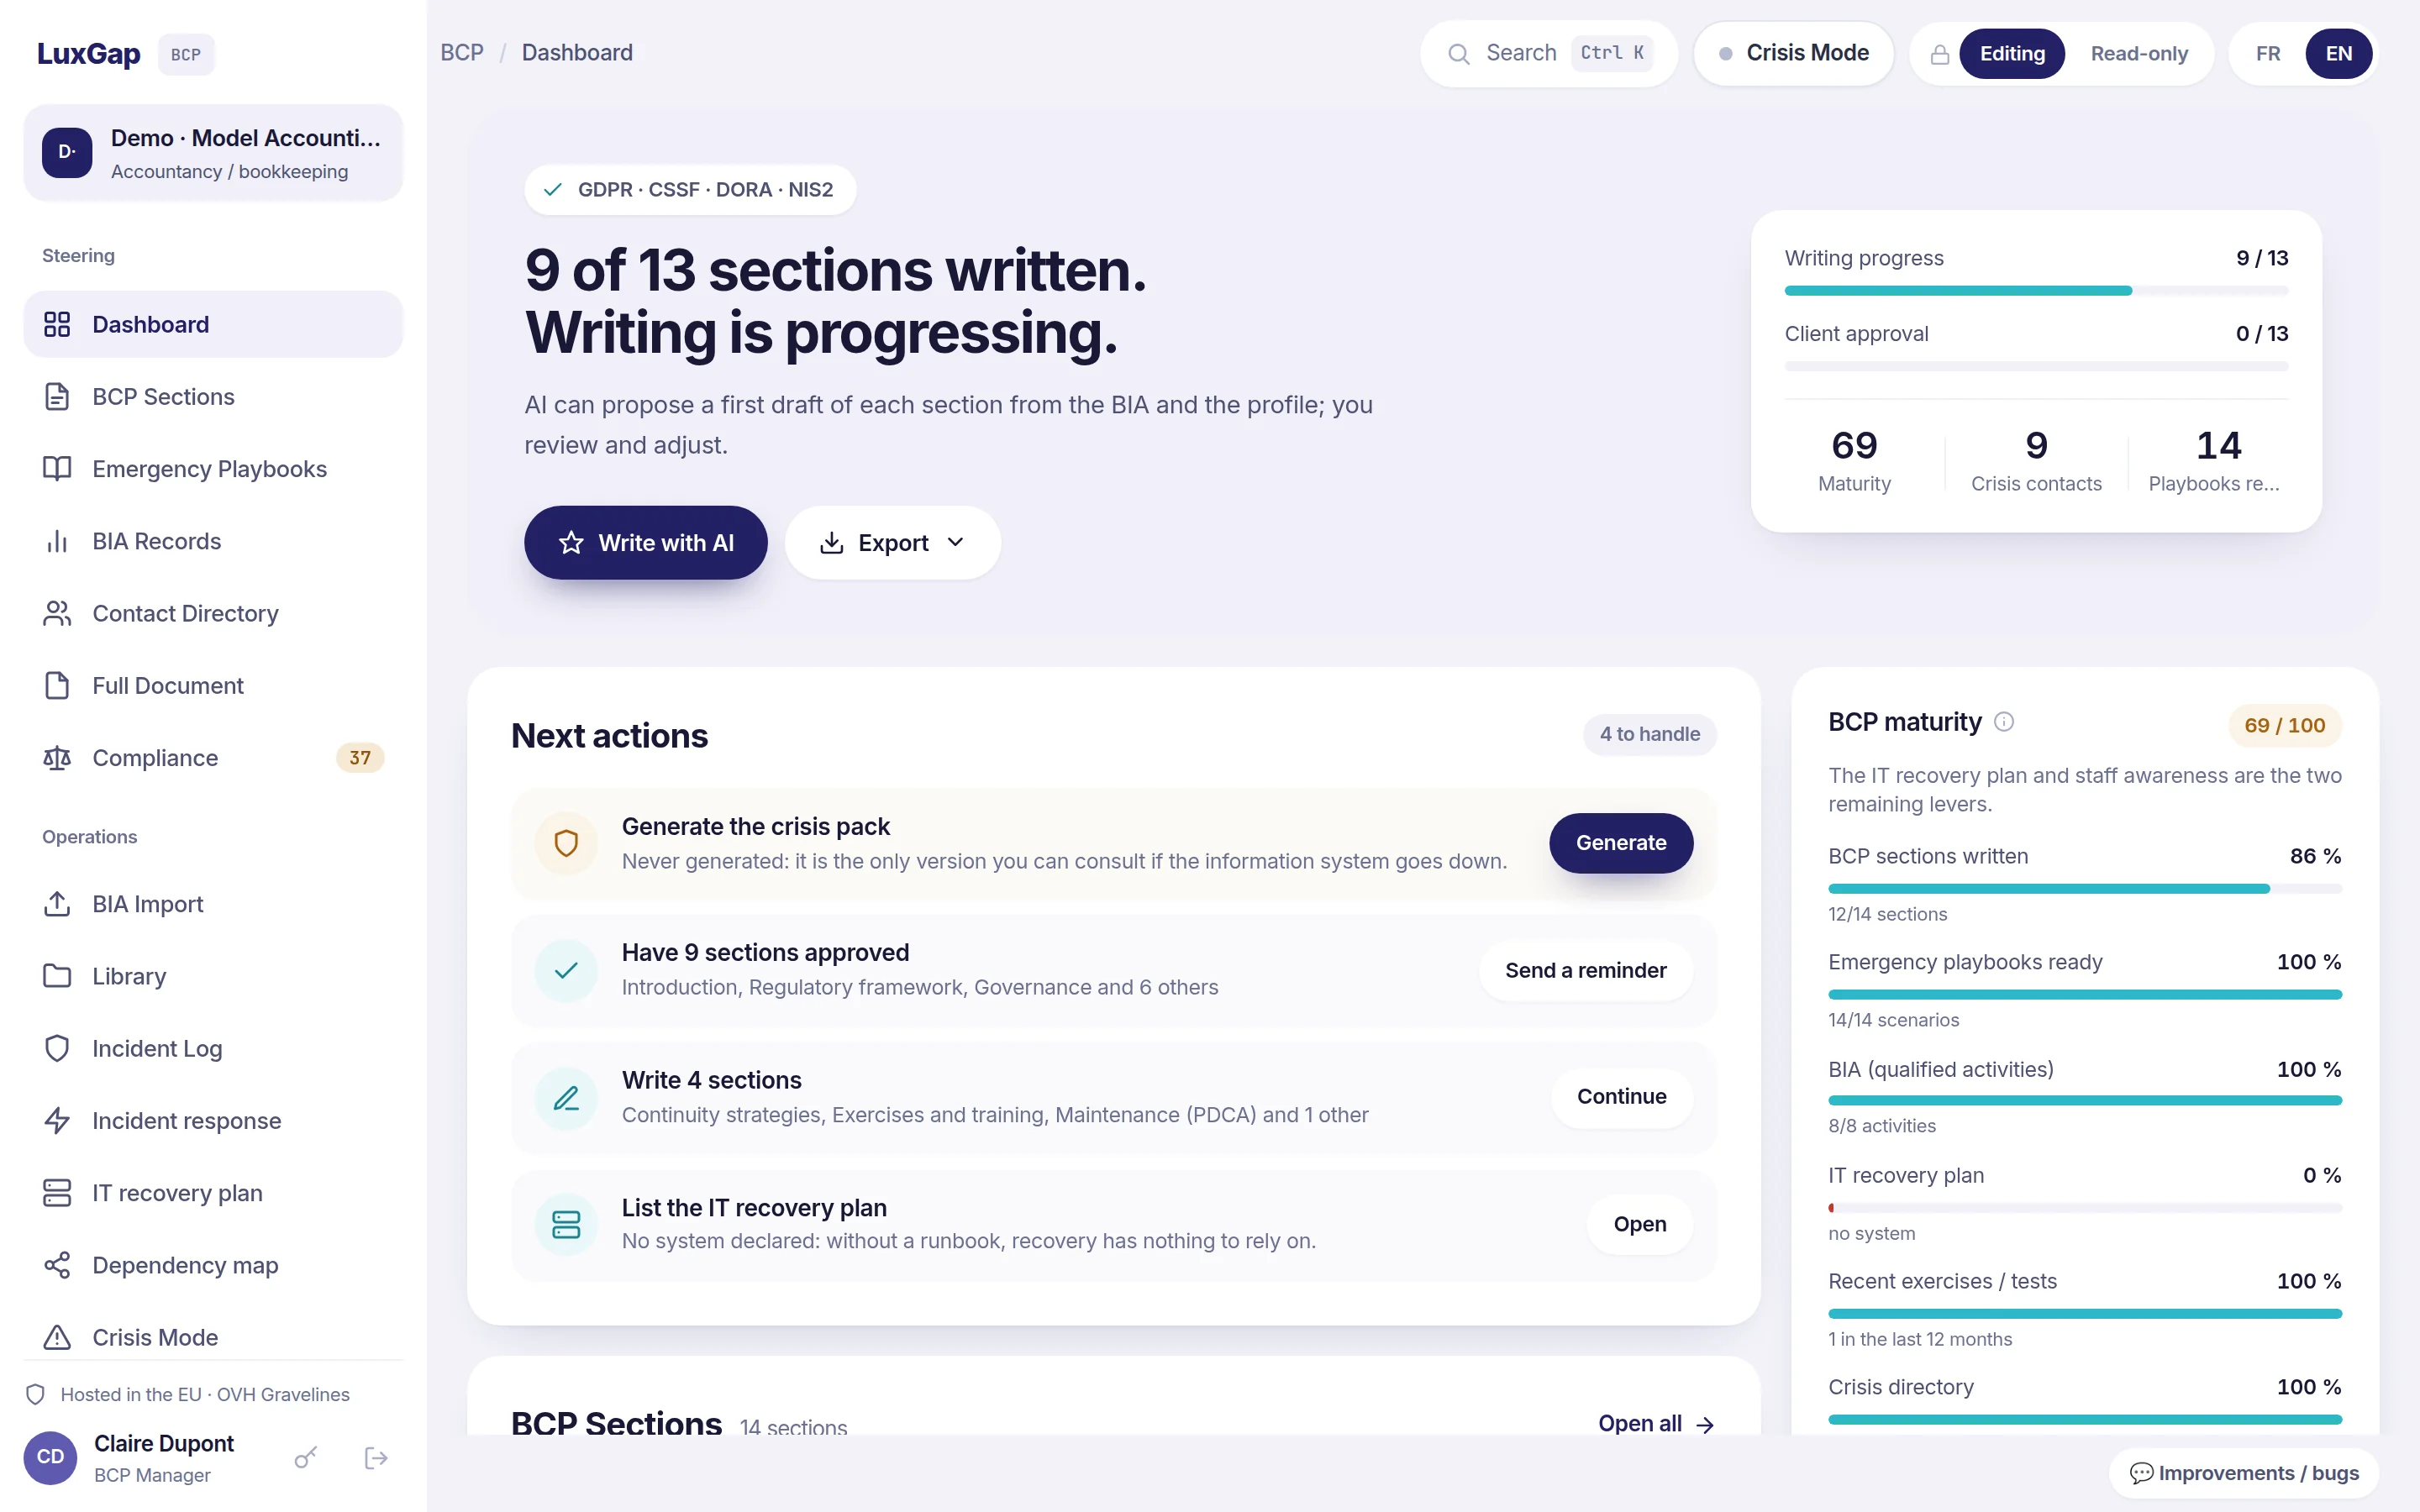
Dashboard der Konsole: Fortschritt beim Verfassen des Plans, nächste Maßnahmen und BCP-Reifegrad einer Demo-Treuhandgesellschaft
Fiktive Demonstrationsdaten. Konsole in englischer Sprache abgebildet.
  • 24/7Zugang zum PortalDer Plan bleibt abrufbar
  • 1+/JahrSimulationsübungVollständiger Test aller Vorkehrungen
  • 100 %Gepflegte NachweiseAuditunterlagen stets aktuell
  • 3Abgedeckte RahmenwerkeISO 22301, NIS2, DORA
Die Ausgangslage

Ein Plan in einem freigegebenen Ordner nützt am Tag X nichts.

Organisationen, die eine schwere Betriebsunterbrechung erleiden, stellen zu spät fest, dass ihr Plan veraltet ist. Und liegt er auf einem internen Server, macht ihn ein Ransomware-Angriff genau in dem Moment unzugänglich, in dem er gebraucht wird.

Kontakte, die sich geändert haben

Verantwortliche ausgeschieden, Nummern falsch, Stellvertreter nie benannt: Niemand weiß, wen er anrufen soll, während der Vorfall läuft.

Zeitvorgaben, die nicht mehr zu halten sind

Die IT-Abhängigkeiten haben sich verändert, die angegebenen Wiederanlaufzeiten haben mit der Realität nichts mehr zu tun, und die jährliche Übung wird verschoben.

Pflichten, die strenger werden

NIS2 zählt Kontinuität und Krisenmanagement zu den erwarteten Maßnahmen; DORA schreibt dem Finanzsektor Tests vor. Ein Aktenordner beweist nichts.

Das Kontinuitätsportal

Ihr gesamtes Kontinuitätssystem in einer Konsole, die sich im Ernstfall öffnen lässt

Jeder Schritt bereitet den nächsten vor: Die Business-Impact-Analyse speist die Strategien, die Playbooks und die Übungen. Nichts wird zweimal erfasst.

Business-Impact-Analyse

Die BIA, Bereich für Bereich

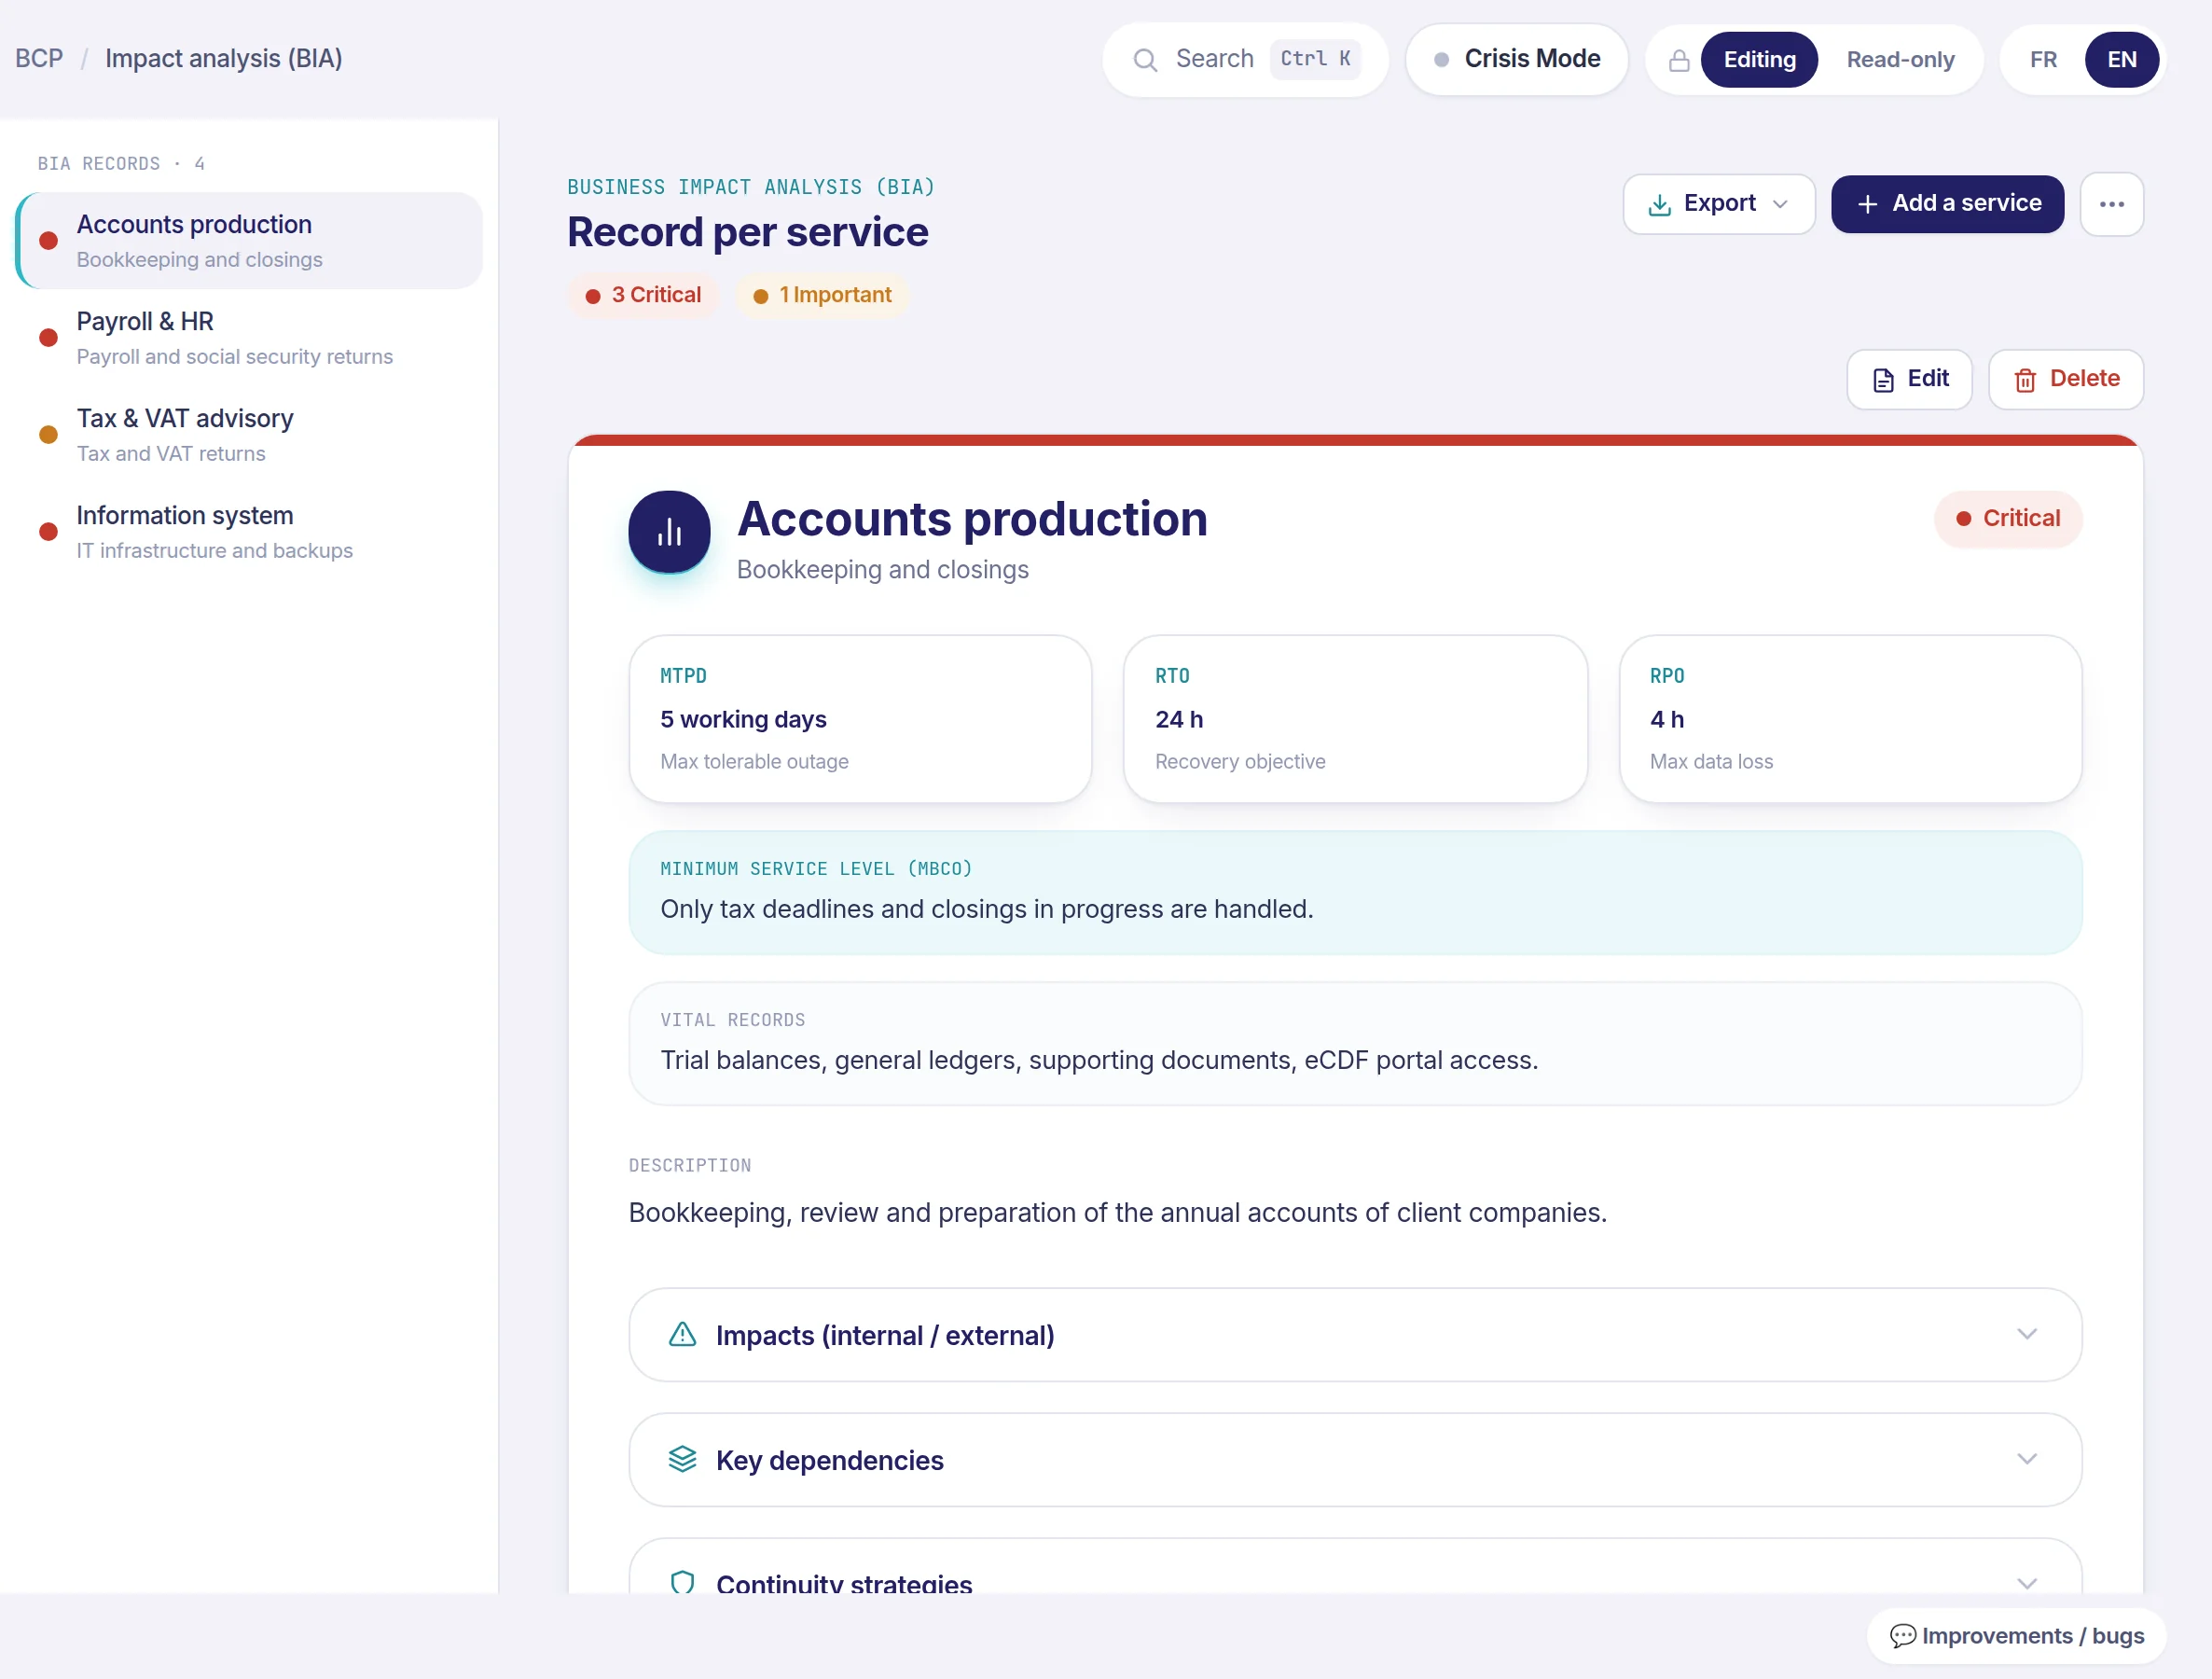
Jede Tätigkeit wird bewertet: Kritikalität, maximal tolerierbare Ausfallzeit, Wiederanlaufziele, Mindestserviceniveau und unverzichtbare Dokumente.

  • MTPD, RTO und RPO für jeden kritischen Bereich
  • Import Ihrer bestehenden BIA-Bögen im Excel- oder Markdown-Format
  • Risiken und Strategien aus der Analyse abgeleitet, ohne bei null anzufangen
BIA-Bogen des Bereichs Buchführung: MTPD von fünf Arbeitstagen, RTO von 24 Stunden, RPO von 4 Stunden, Mindestserviceniveau
Fiktive Demonstrationsdaten. Konsole in englischer Sprache abgebildet.
Notfall-Playbooks

Eine Notfallkarte pro Szenario

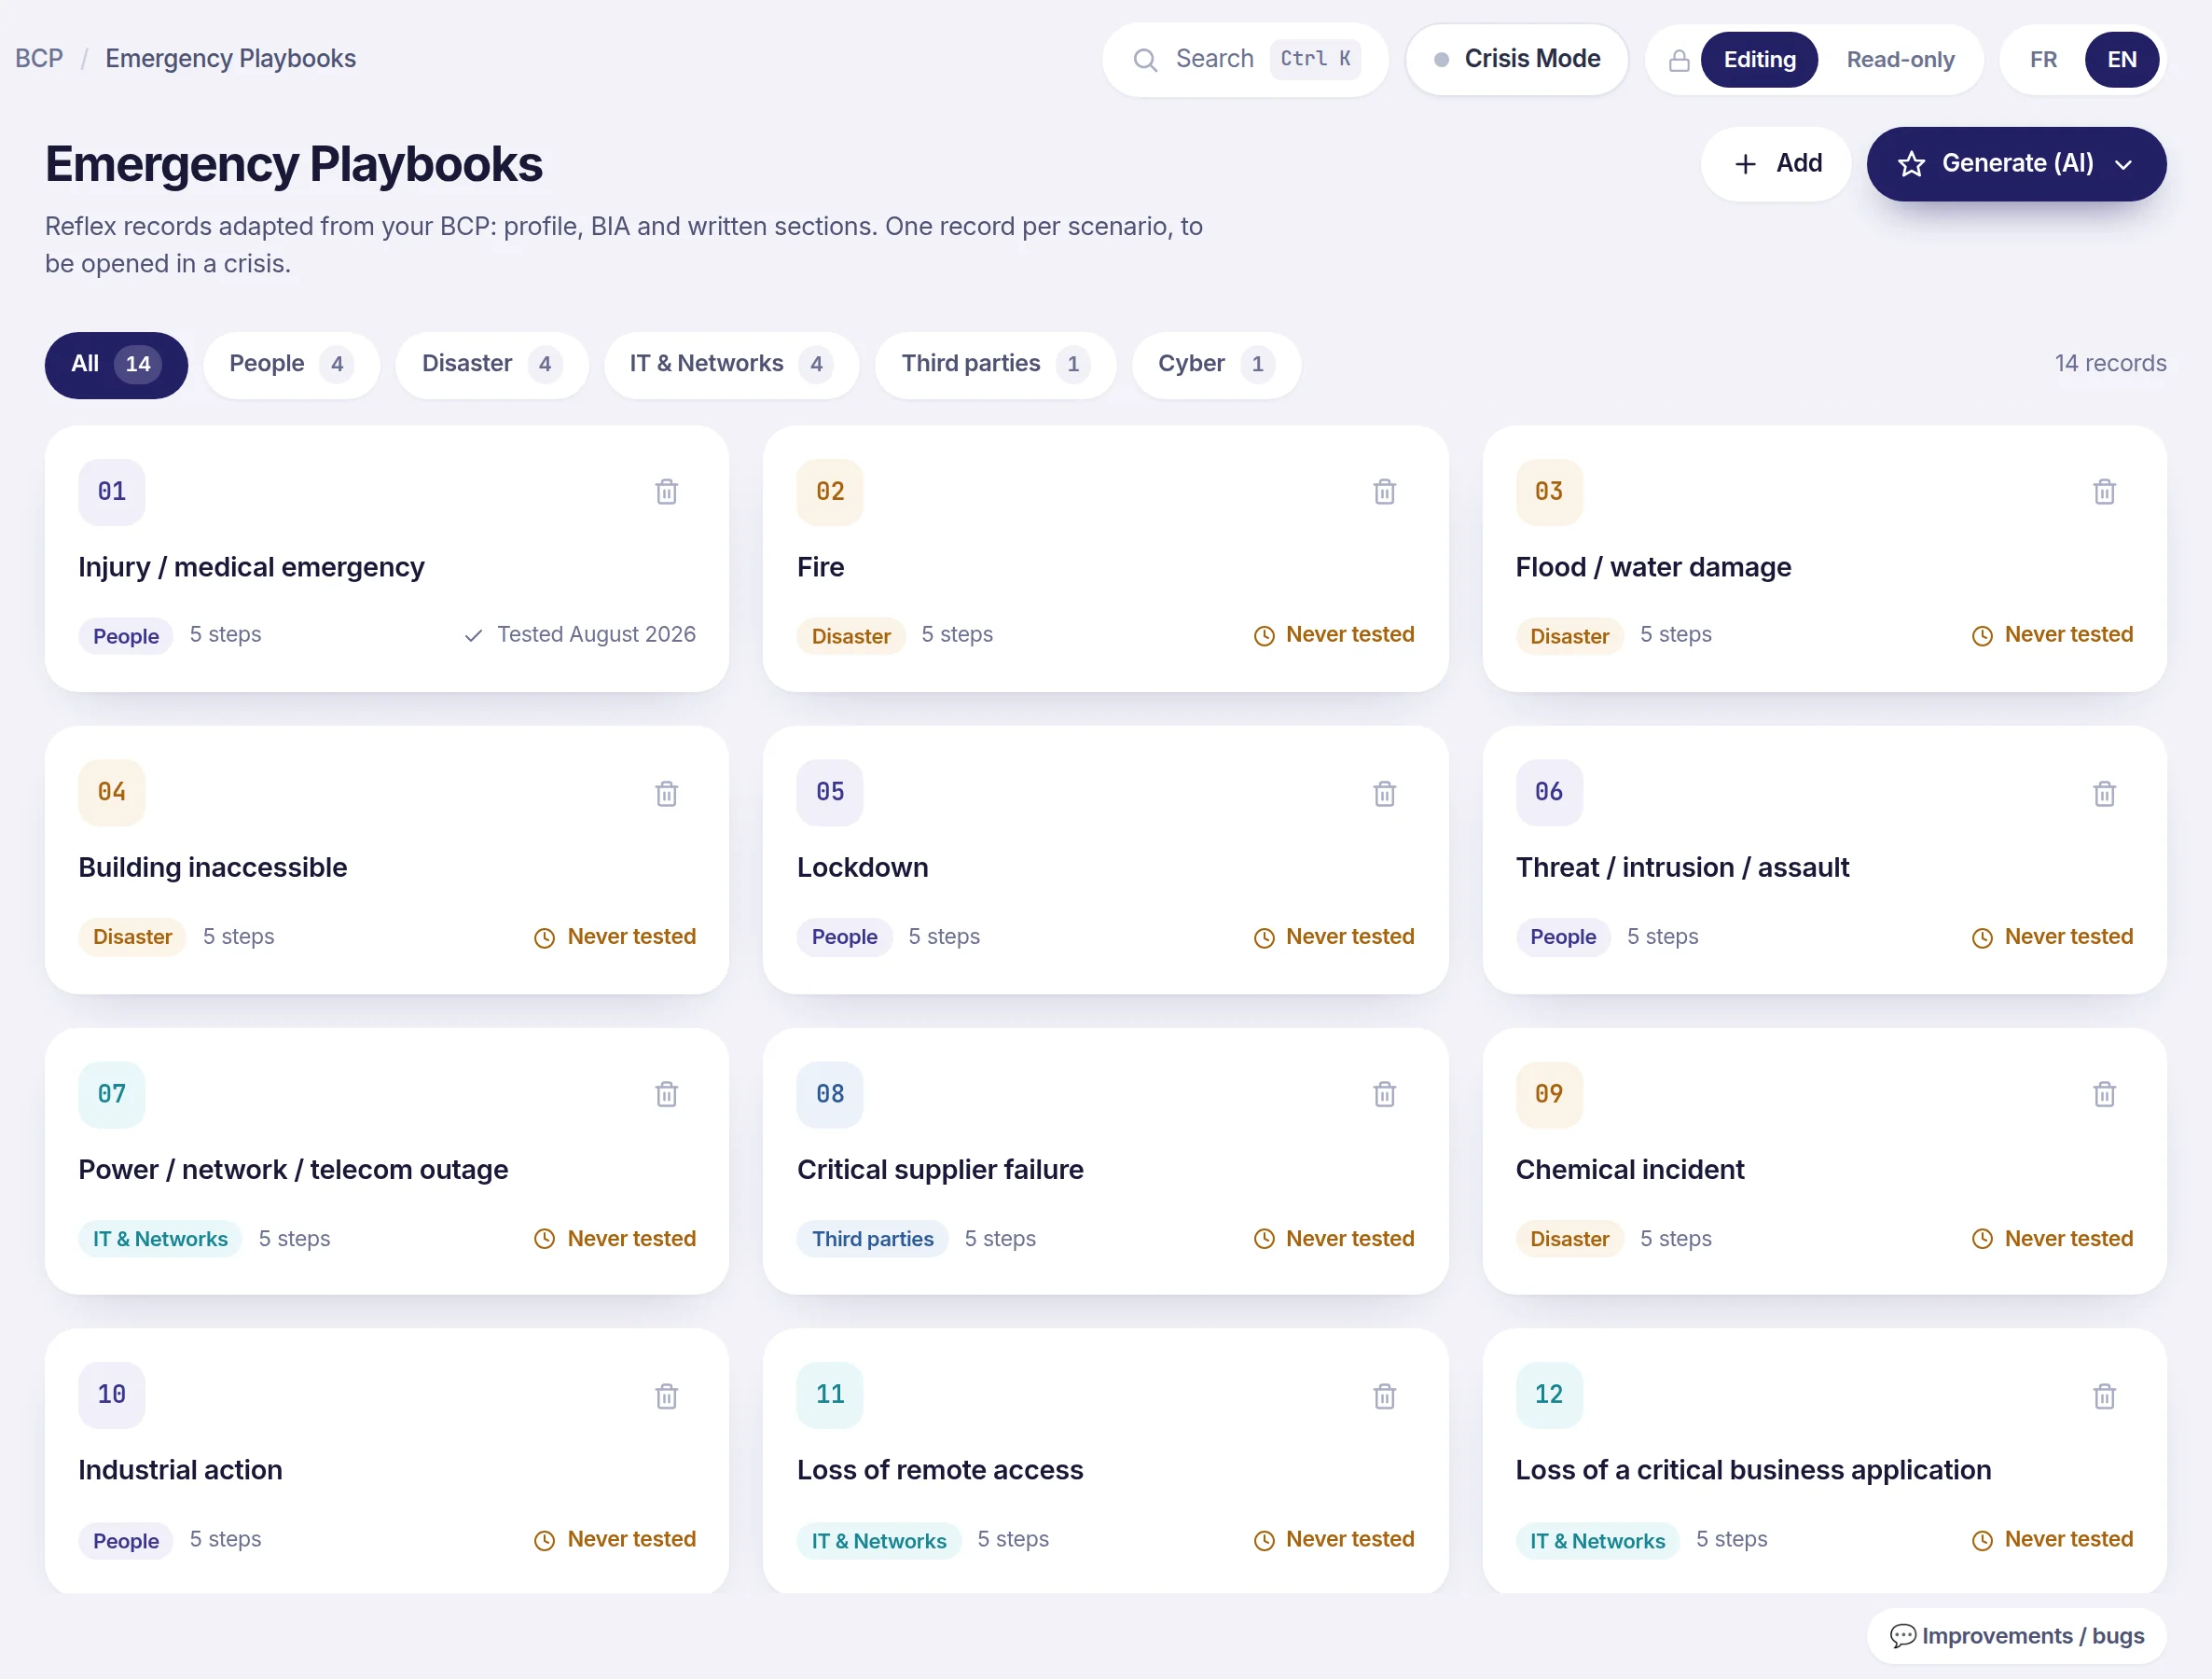
Brand, Störung, Ausfall eines Dienstleisters, Cyberangriff: Jedes Szenario hat seine Karte, mit dem Auslöser, den Maßnahmen der ersten Minuten und den zu benachrichtigenden Personen.

  • Vierzehn sofort einsetzbare Szenarien, auf Ihren Plan zugeschnitten
  • Personen, Schadensereignisse, IT, Dienstleister, Cyber
  • Das Datum des letzten Tests, damit Sie wissen, was nie erprobt wurde
Liste der vierzehn Notfall-Playbooks, nach Gruppen geordnet: Personen, Schadensereignisse, IT und Netzwerke, Dienstleister, Cyber
Fiktive Demonstrationsdaten. Konsole in englischer Sprache abgebildet.
Tests und Übungen

Ein ungetesteter Plan ist nur eine Annahme

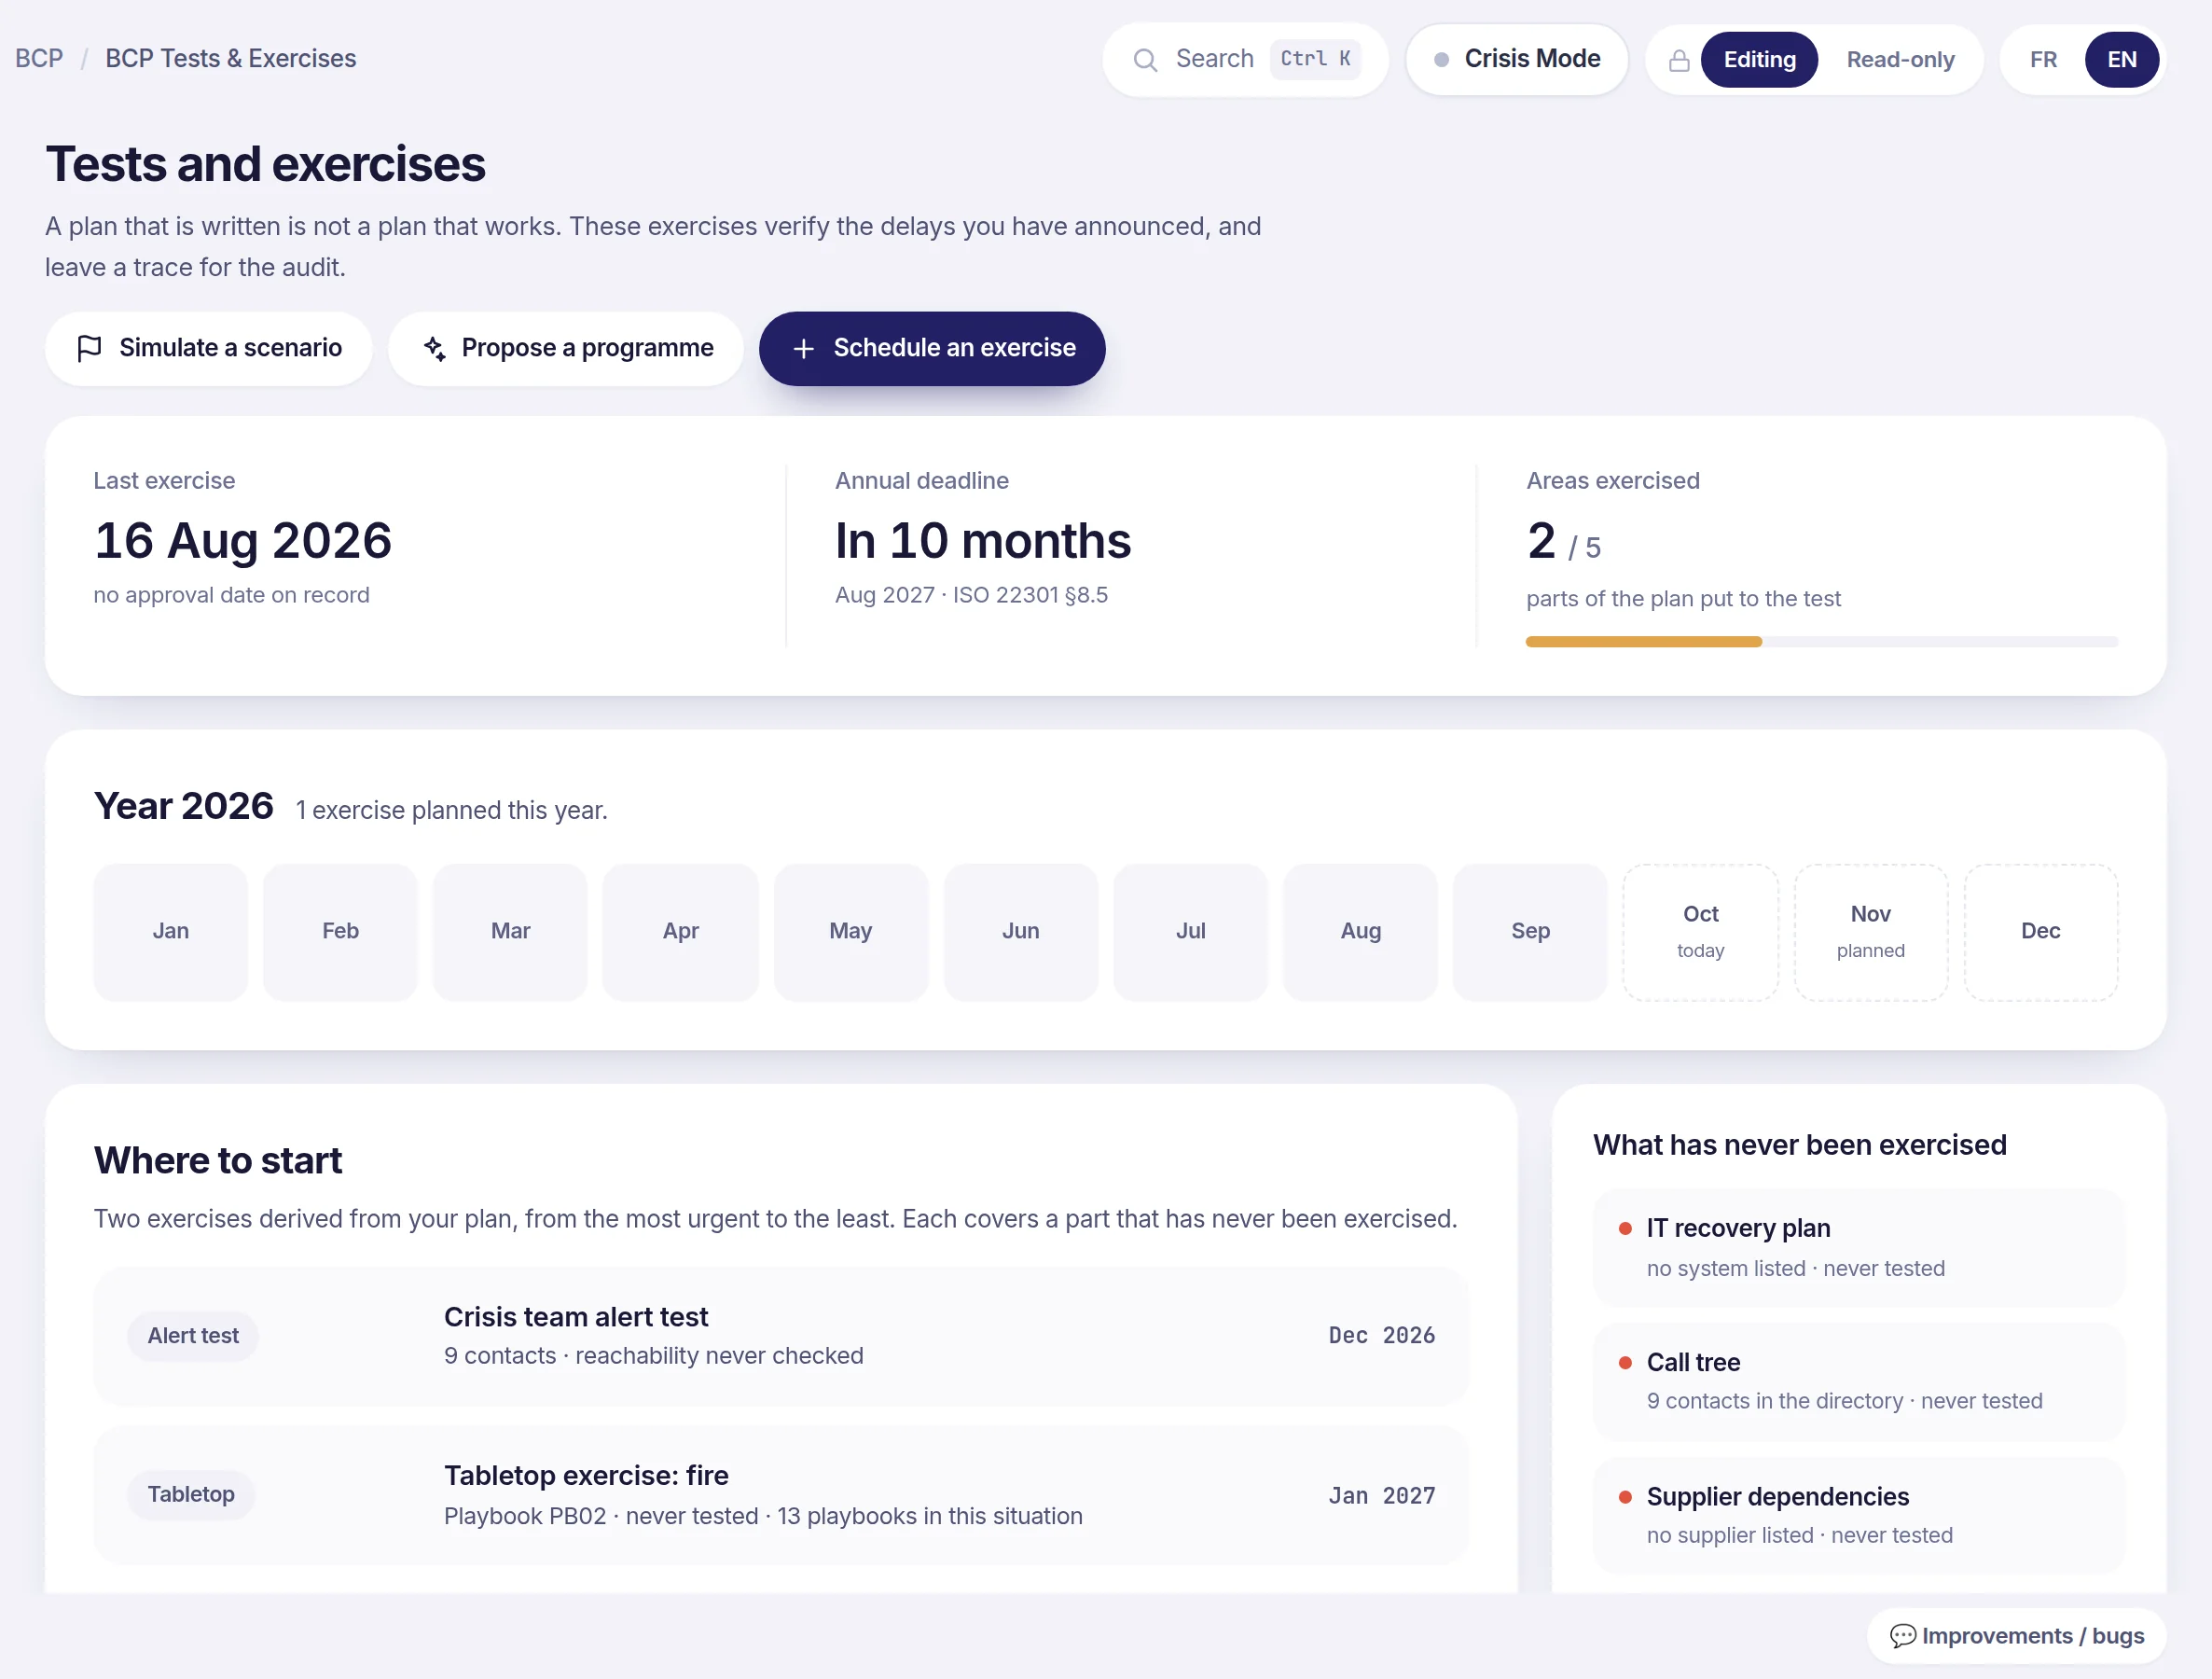
Die Konsole plant das Übungsprogramm, behält die jährliche Frist nach ISO 22301 im Blick und zeigt die Teile des Plans, die noch nie auf die Probe gestellt wurden.

  • Tabletop-Übungen, Alarmierungstests, Szenariosimulationen
  • Übungsbericht und Korrekturmaßnahmenplan
  • Ein datierter Nachweis, im Audit verwertbar
Ansicht Tests und Übungen: letzte Übung, jährliche Frist, Jahreskalender und empfohlene Übungen
Fiktive Demonstrationsdaten. Konsole in englischer Sprache abgebildet.
Krisenmodus

Wenn alles stillsteht, wird die Konsole zu Ihrem Krisenstab

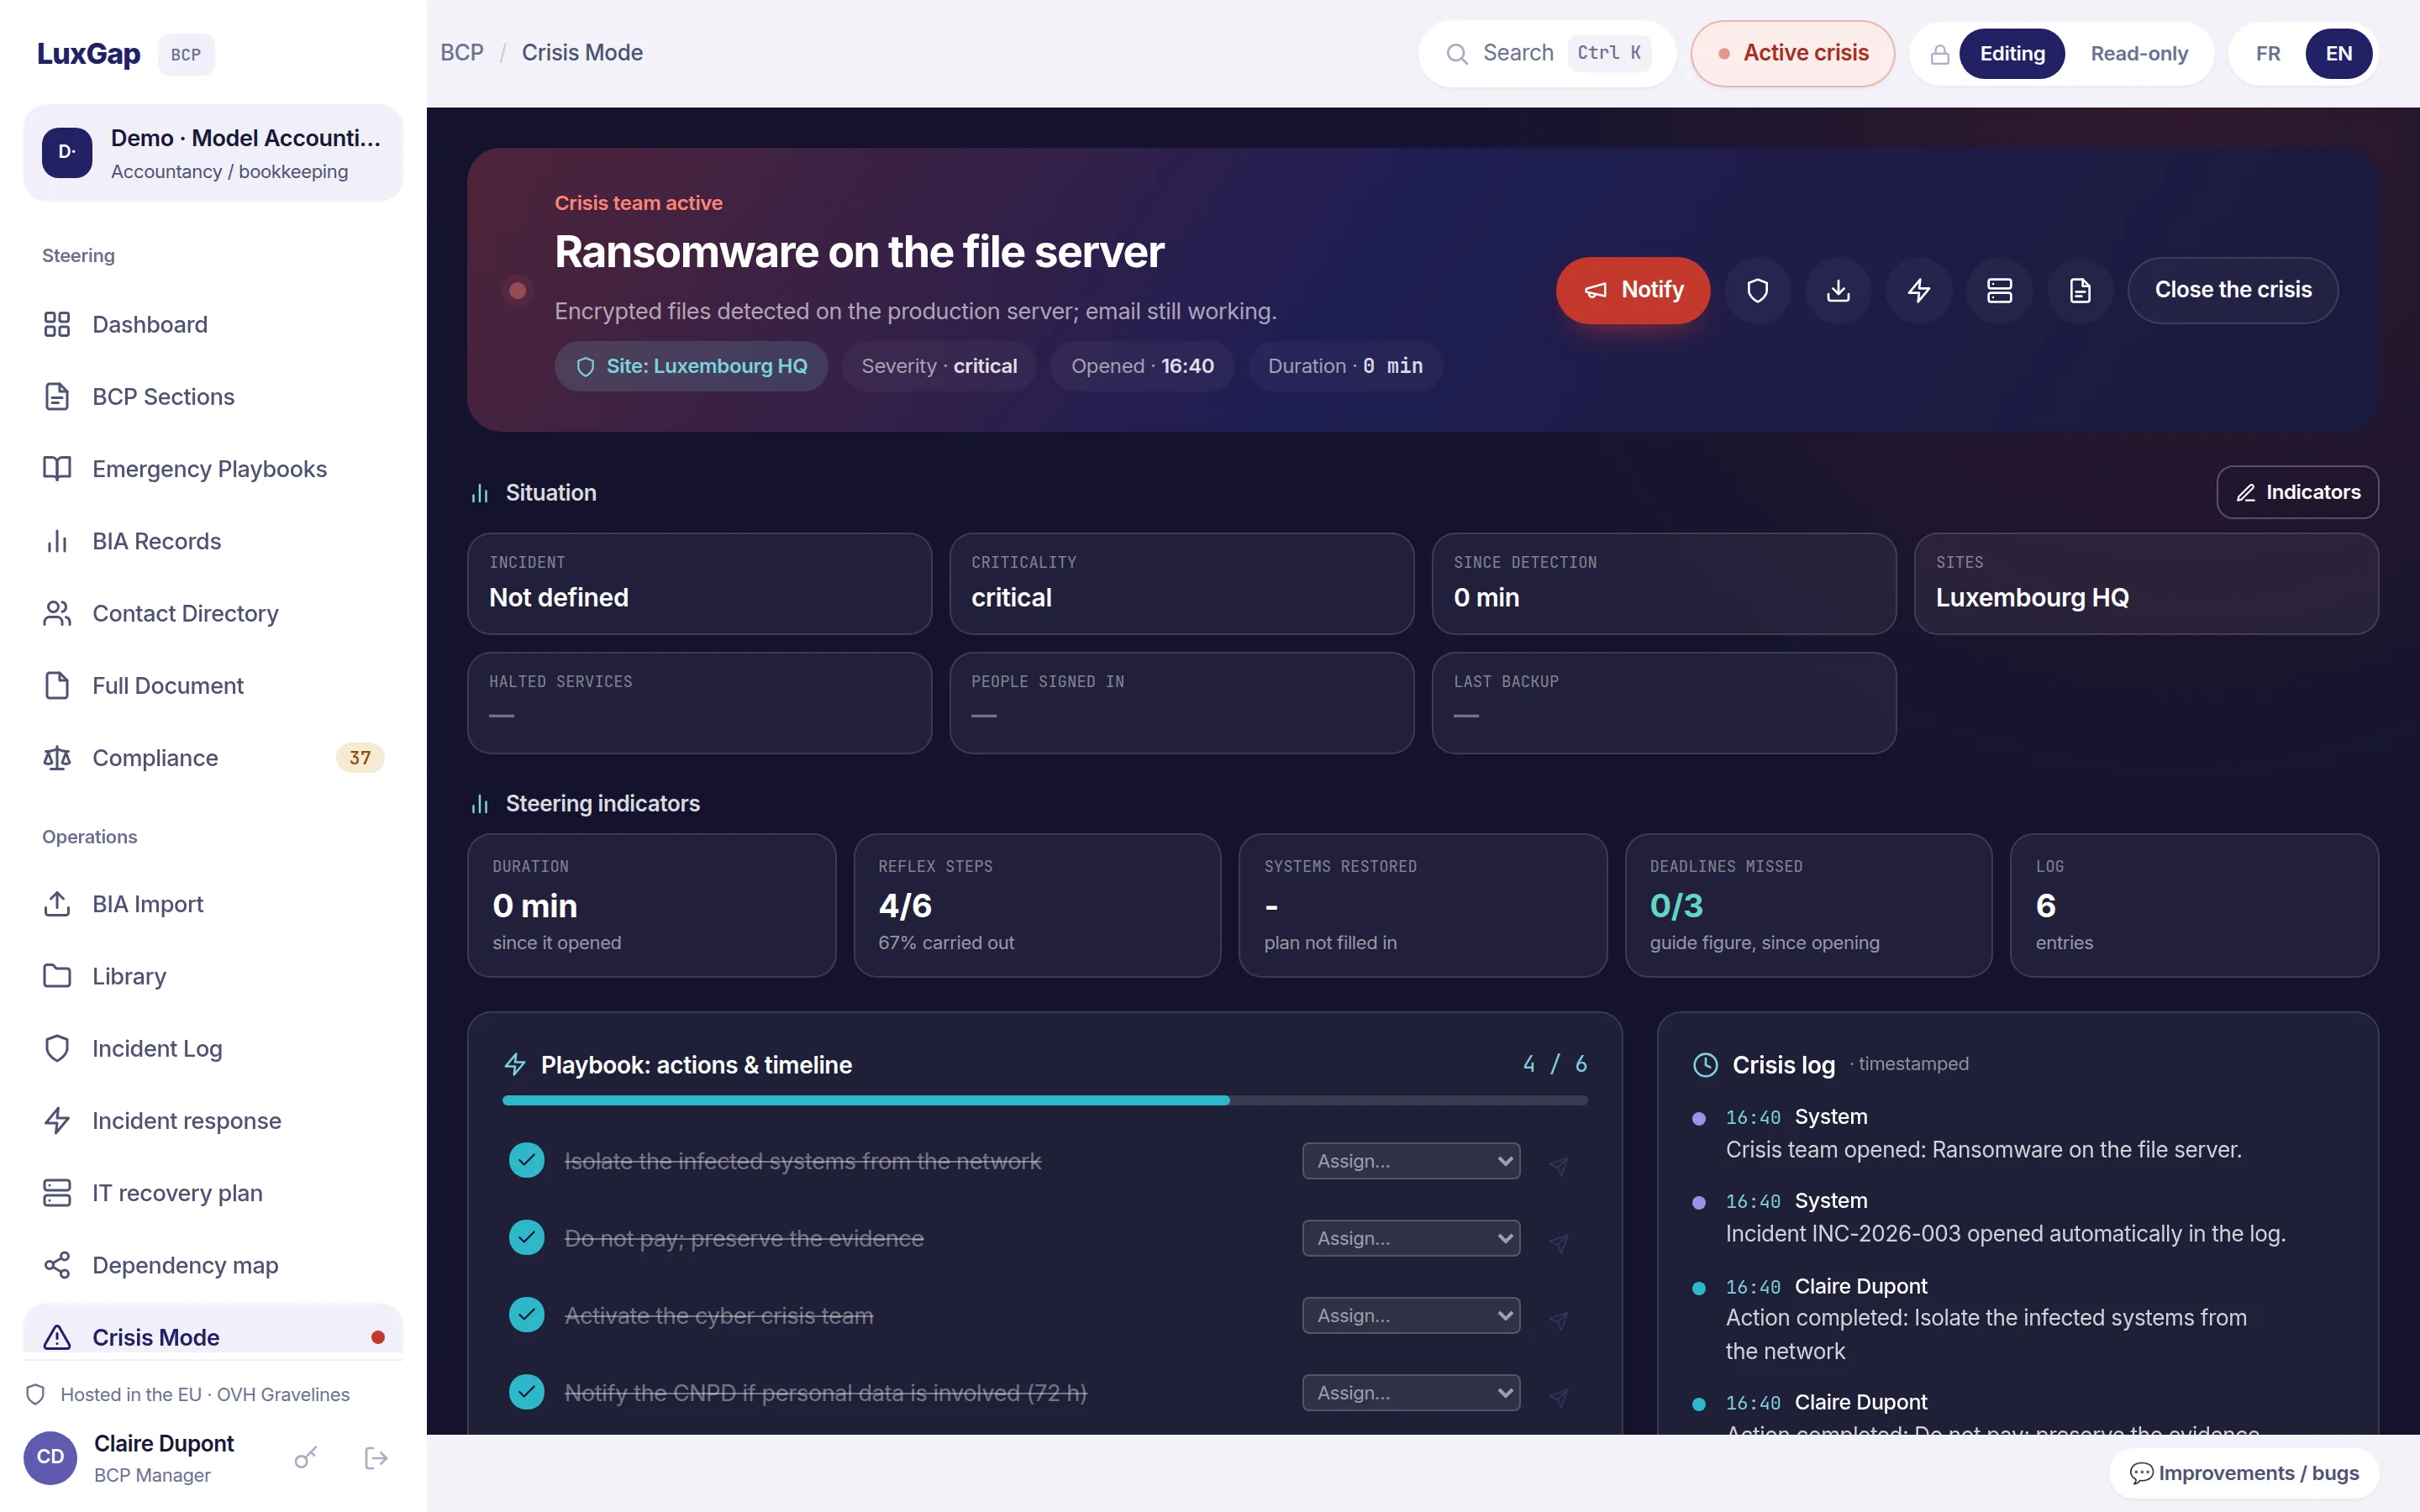
Das Playbook läuft Maßnahme für Maßnahme ab, jede Entscheidung wird in einem Protokoll mit Zeitstempel festgehalten, die Beteiligten werden mit einem Handgriff benachrichtigt, und der Vorfall wird automatisch im Register angelegt.

Aktiver Krisenstab bei einem Ransomware-Angriff: Steuerungskennzahlen, abgehakte Playbook-Maßnahmen und Krisenprotokoll mit Zeitstempeln
Fiktive Demonstrationsdaten. Konsole in englischer Sprache abgebildet.

Übung oder echte Krise

Ein im Übungsmodus aktivierter Krisenstab ist als solcher gekennzeichnet und sendet keine Alarme. Niemand wird für ein Training geweckt.

Protokoll mit Zeitstempeln

Uhrzeit, Verfasser, Maßnahme, Entscheidung: das Gedächtnis der Krise währenddessen und der Nachweis danach, gegenüber einem Auditor, einem Versicherer oder einer Behörde.

Gesetzliche Fristen im Blick

Das Vorfallregister enthält die Einstufungen und die maßgeblichen Fristen, etwa die 72 Stunden der DSGVO, damit sich die Frage „Ist das meldepflichtig?“ früh stellt.

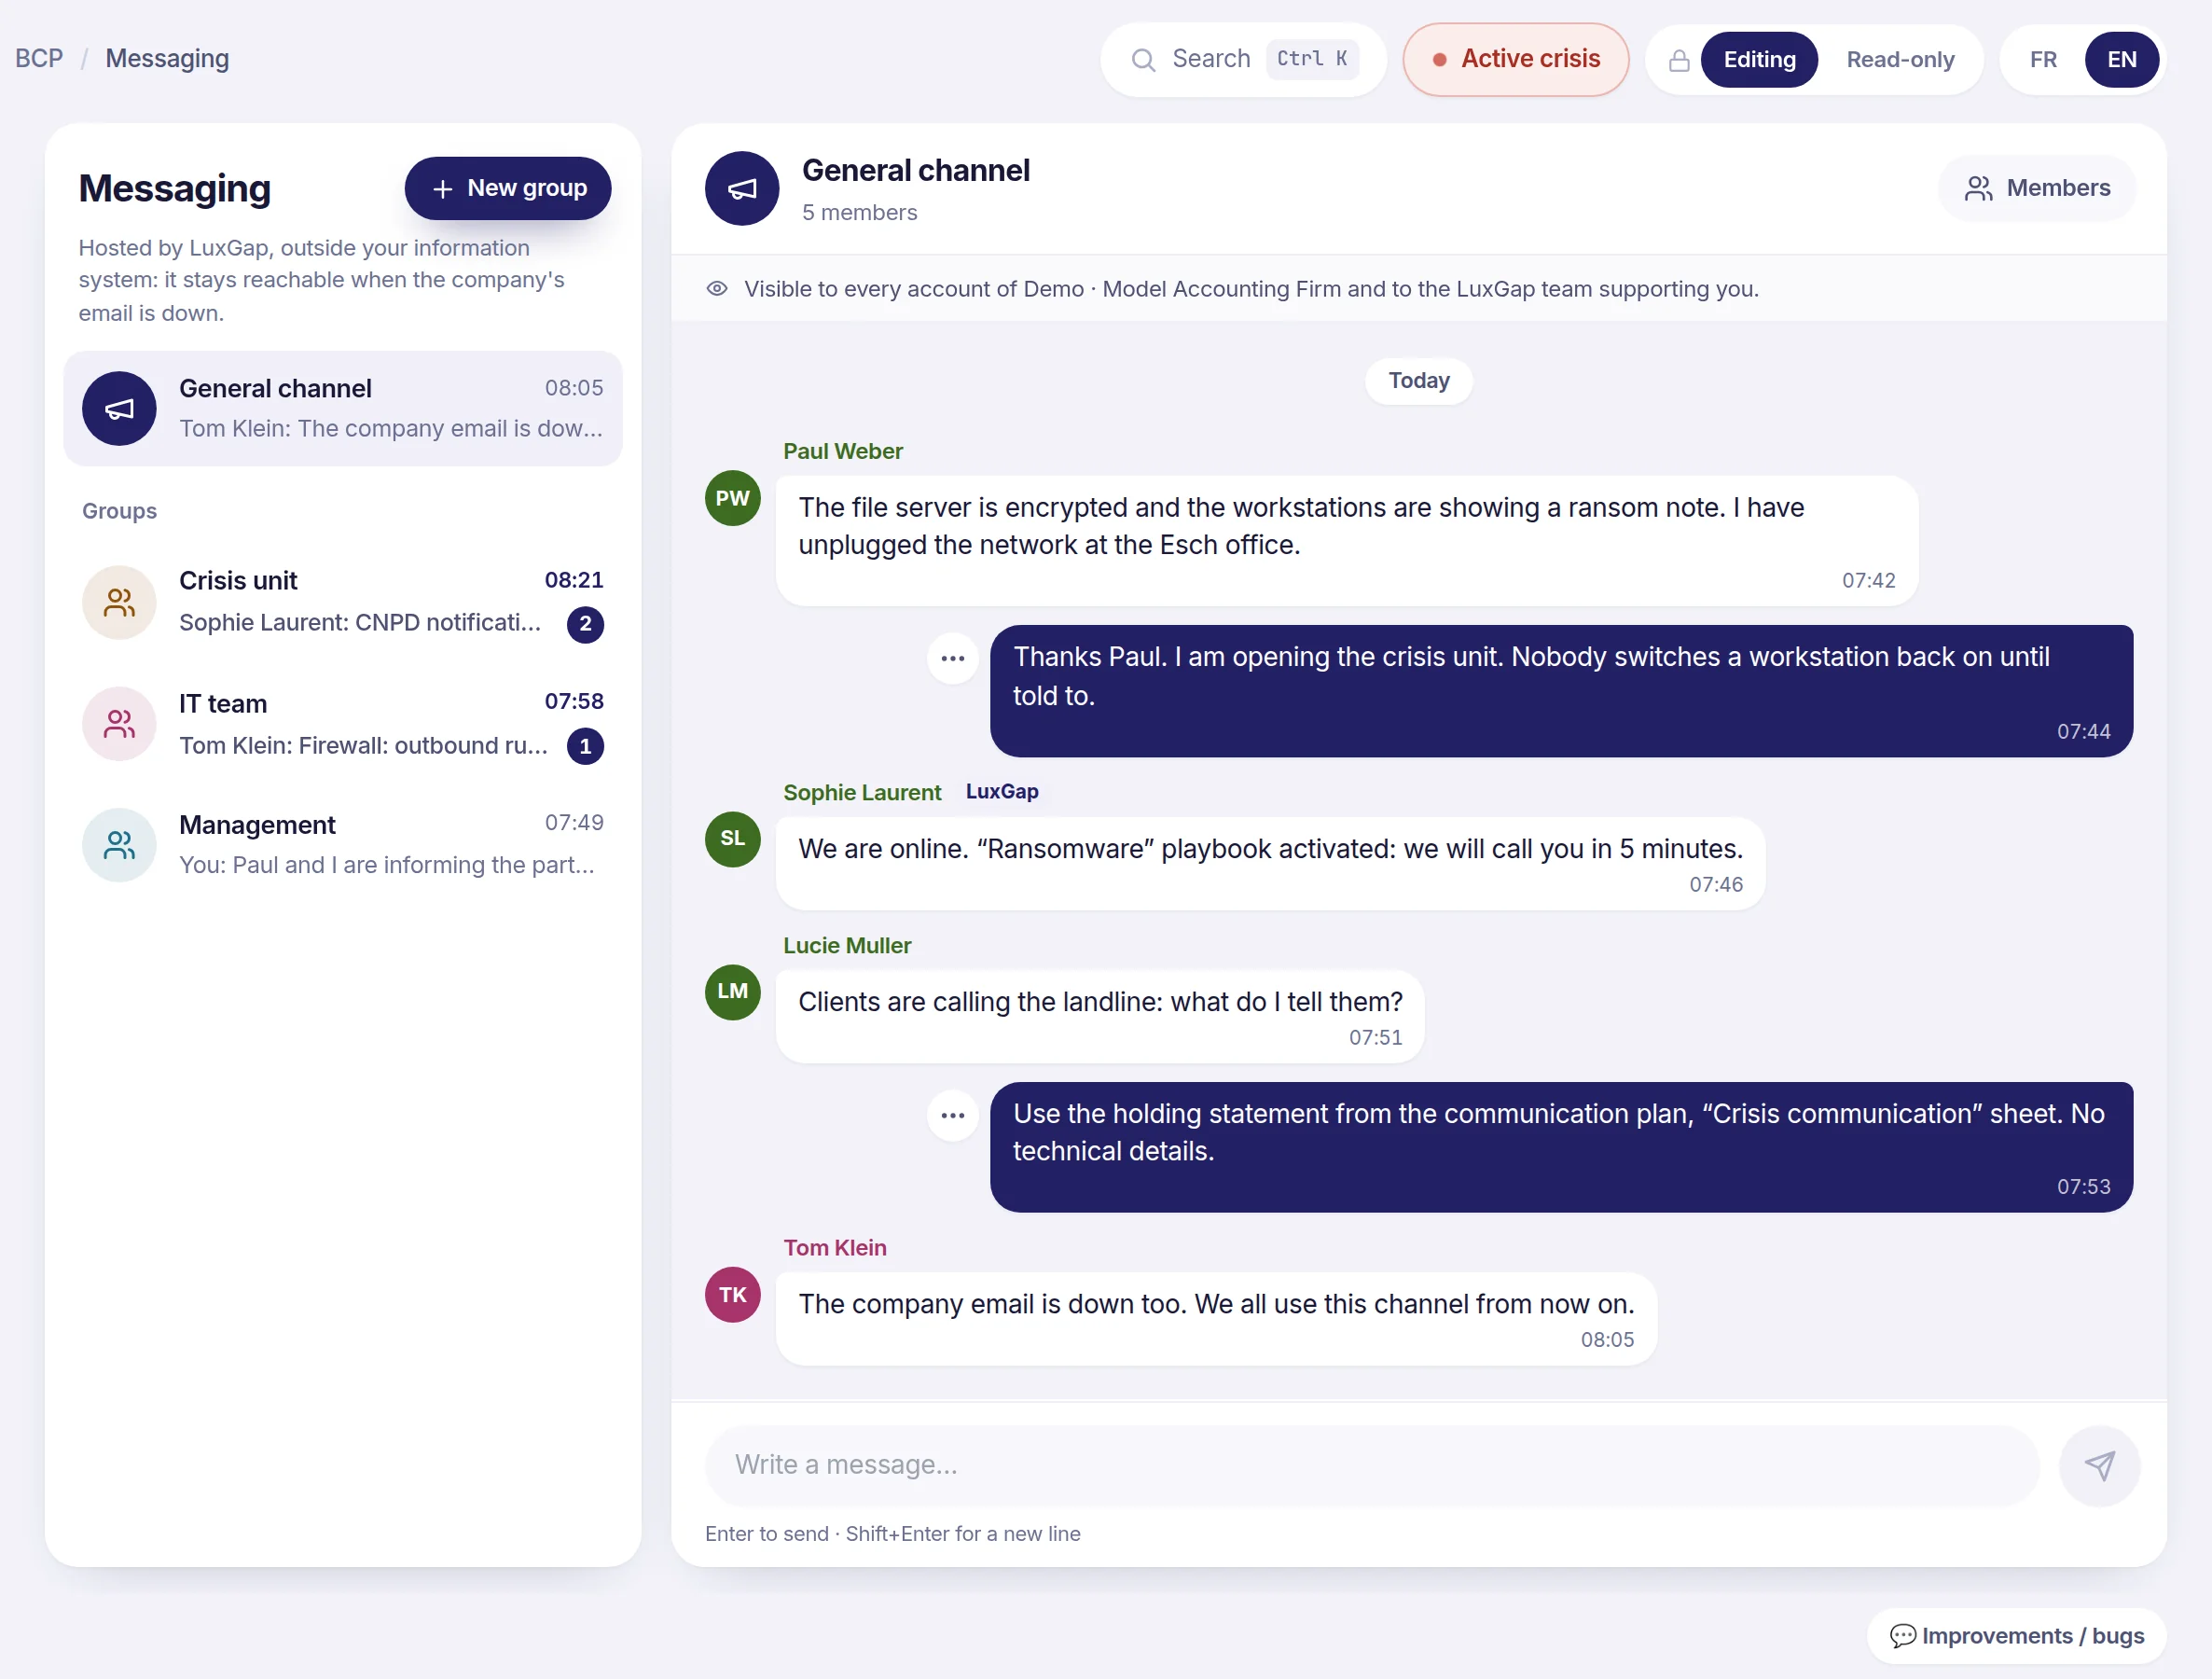
Krisen-Messenger

Wenn das E-Mail-System des Unternehmens ausfällt, bleibt das Team im Gespräch

Ein Cyberangriff legt E-Mail und Telefonie oft zusammen mit den Servern lahm. Die Konsole bringt einen eigenen Messenger mit, gehostet außerhalb Ihrer IT-Umgebung: ein Kanal für alle, Gruppen für den Krisenstab, nutzbar vom Computer oder vom privaten Telefon aus.

Messenger der Konsole während eines Ransomware-Angriffs: allgemeiner Kanal einer Treuhandgesellschaft, Gruppen „Krisenstab“, „IT-Team“ und „Geschäftsleitung“ sowie Nachrichten der LuxGap-Beraterin
Fiktive Demonstrationsdaten. Konsole in englischer Sprache abgebildet.

Ein allgemeiner Kanal und Gruppen

Alle Konten Ihres Arbeitsbereichs finden sich im allgemeinen Kanal; eine Handvoll Personen in einer Gruppe, die Sie zusammenstellen und in der Neuzugänge den bisherigen Verlauf vorfinden.

Ihr LuxGap-Berater an Bord

Das LuxGap-Team, das Sie begleitet, liest und antwortet im allgemeinen Kanal; seine Nachrichten sind als solche gekennzeichnet. Die Gruppen bleiben ausschließlich ihren Mitgliedern vorbehalten.

Verschlüsselt, löschbar

Die Nachrichten werden verschlüsselt in der Datenbank gespeichert. Ein versehentlich eingefügtes Passwort lässt sich mit einem Handgriff löschen, und zwar endgültig.

Unter allen Umständen zugänglich

Unabhängig von Ihrer IT-Umgebung

Die Konsole wird von LuxGap in Frankreich bei OVHcloud gehostet, in der Europäischen Union. Fallen Ihre Server aus, bleibt Ihr Plan dennoch verfügbar.

Offline-Krisenpaket

Plan, Playbooks und Kontaktverzeichnis in einem PDF, zur Aufbewahrung auf einem Rechner oder auf Papier: die einzige abrufbare Version, wenn das gesamte Netz ausgefallen ist.

Zugang für Ihren Auditor

Ein Link mit reinem Lesezugriff: per Zugangscode geschützt, mit Ablaufdatum Ihrer Wahl und mit einem Klick widerrufbar. Weder das Krisenprotokoll noch die Vorfälle sind darüber einsehbar.

Getrennte und protokollierte Arbeitsbereiche

Jeder Kunde in seinem eigenen Arbeitsbereich, minimale Rollen (Verantwortlicher, Mitwirkender, Leser) und ein Auditprotokoll jeder sensiblen Änderung.

Das Angebot

BCMS as-a-Service, alles inklusive

Einführung, Pflege, Auditnachweise und jährliche Übungen in einem monatlichen Abonnement, ausgerichtet an ISO 22301, NIS2 und DORA.

Ersteinführung

  • Abgrenzung: Geltungsbereich, interessierte Parteien, anwendbare Anforderungen
  • BIA und Risikoanalyse, Abbildung der Abhängigkeiten
  • RTO, RPO und MTPD für jeden kritischen Prozess
  • Krisen-, Kommunikations-, Kontinuitäts- und IT-Wiederherstellungspläne

Betrieb und laufende Pflege

  • PDCA-Zyklus: Ziele, Kennzahlen, Überprüfungen, Korrekturmaßnahmen
  • Aktualisierung des Portals bei jeder Änderung, mit nachvollziehbaren Versionen
  • Sensibilisierung und Schulung der Teams, mit Teilnahmebescheinigungen
  • Beobachtung regulatorischer Entwicklungen zu NIS2 und DORA

Übungen und Nachweise

  • Jährliche Simulations- und Krisenkommunikationsübung
  • Übungsbericht, Auswertung, Maßnahmenplan
  • Internes Audit nach ISO 22301 und Managementbewertung
  • Auditunterlagen, bereit für eine Zertifizierung, falls gewünscht

Sie möchten den Plan lieber selbst verfassen? Das Modell Self-service öffnet die Konsole für Ihre Teams, angeleitet durch die Fragen jedes Abschnitts.

Compliance

Ein System, drei abgedeckte Rahmenwerke

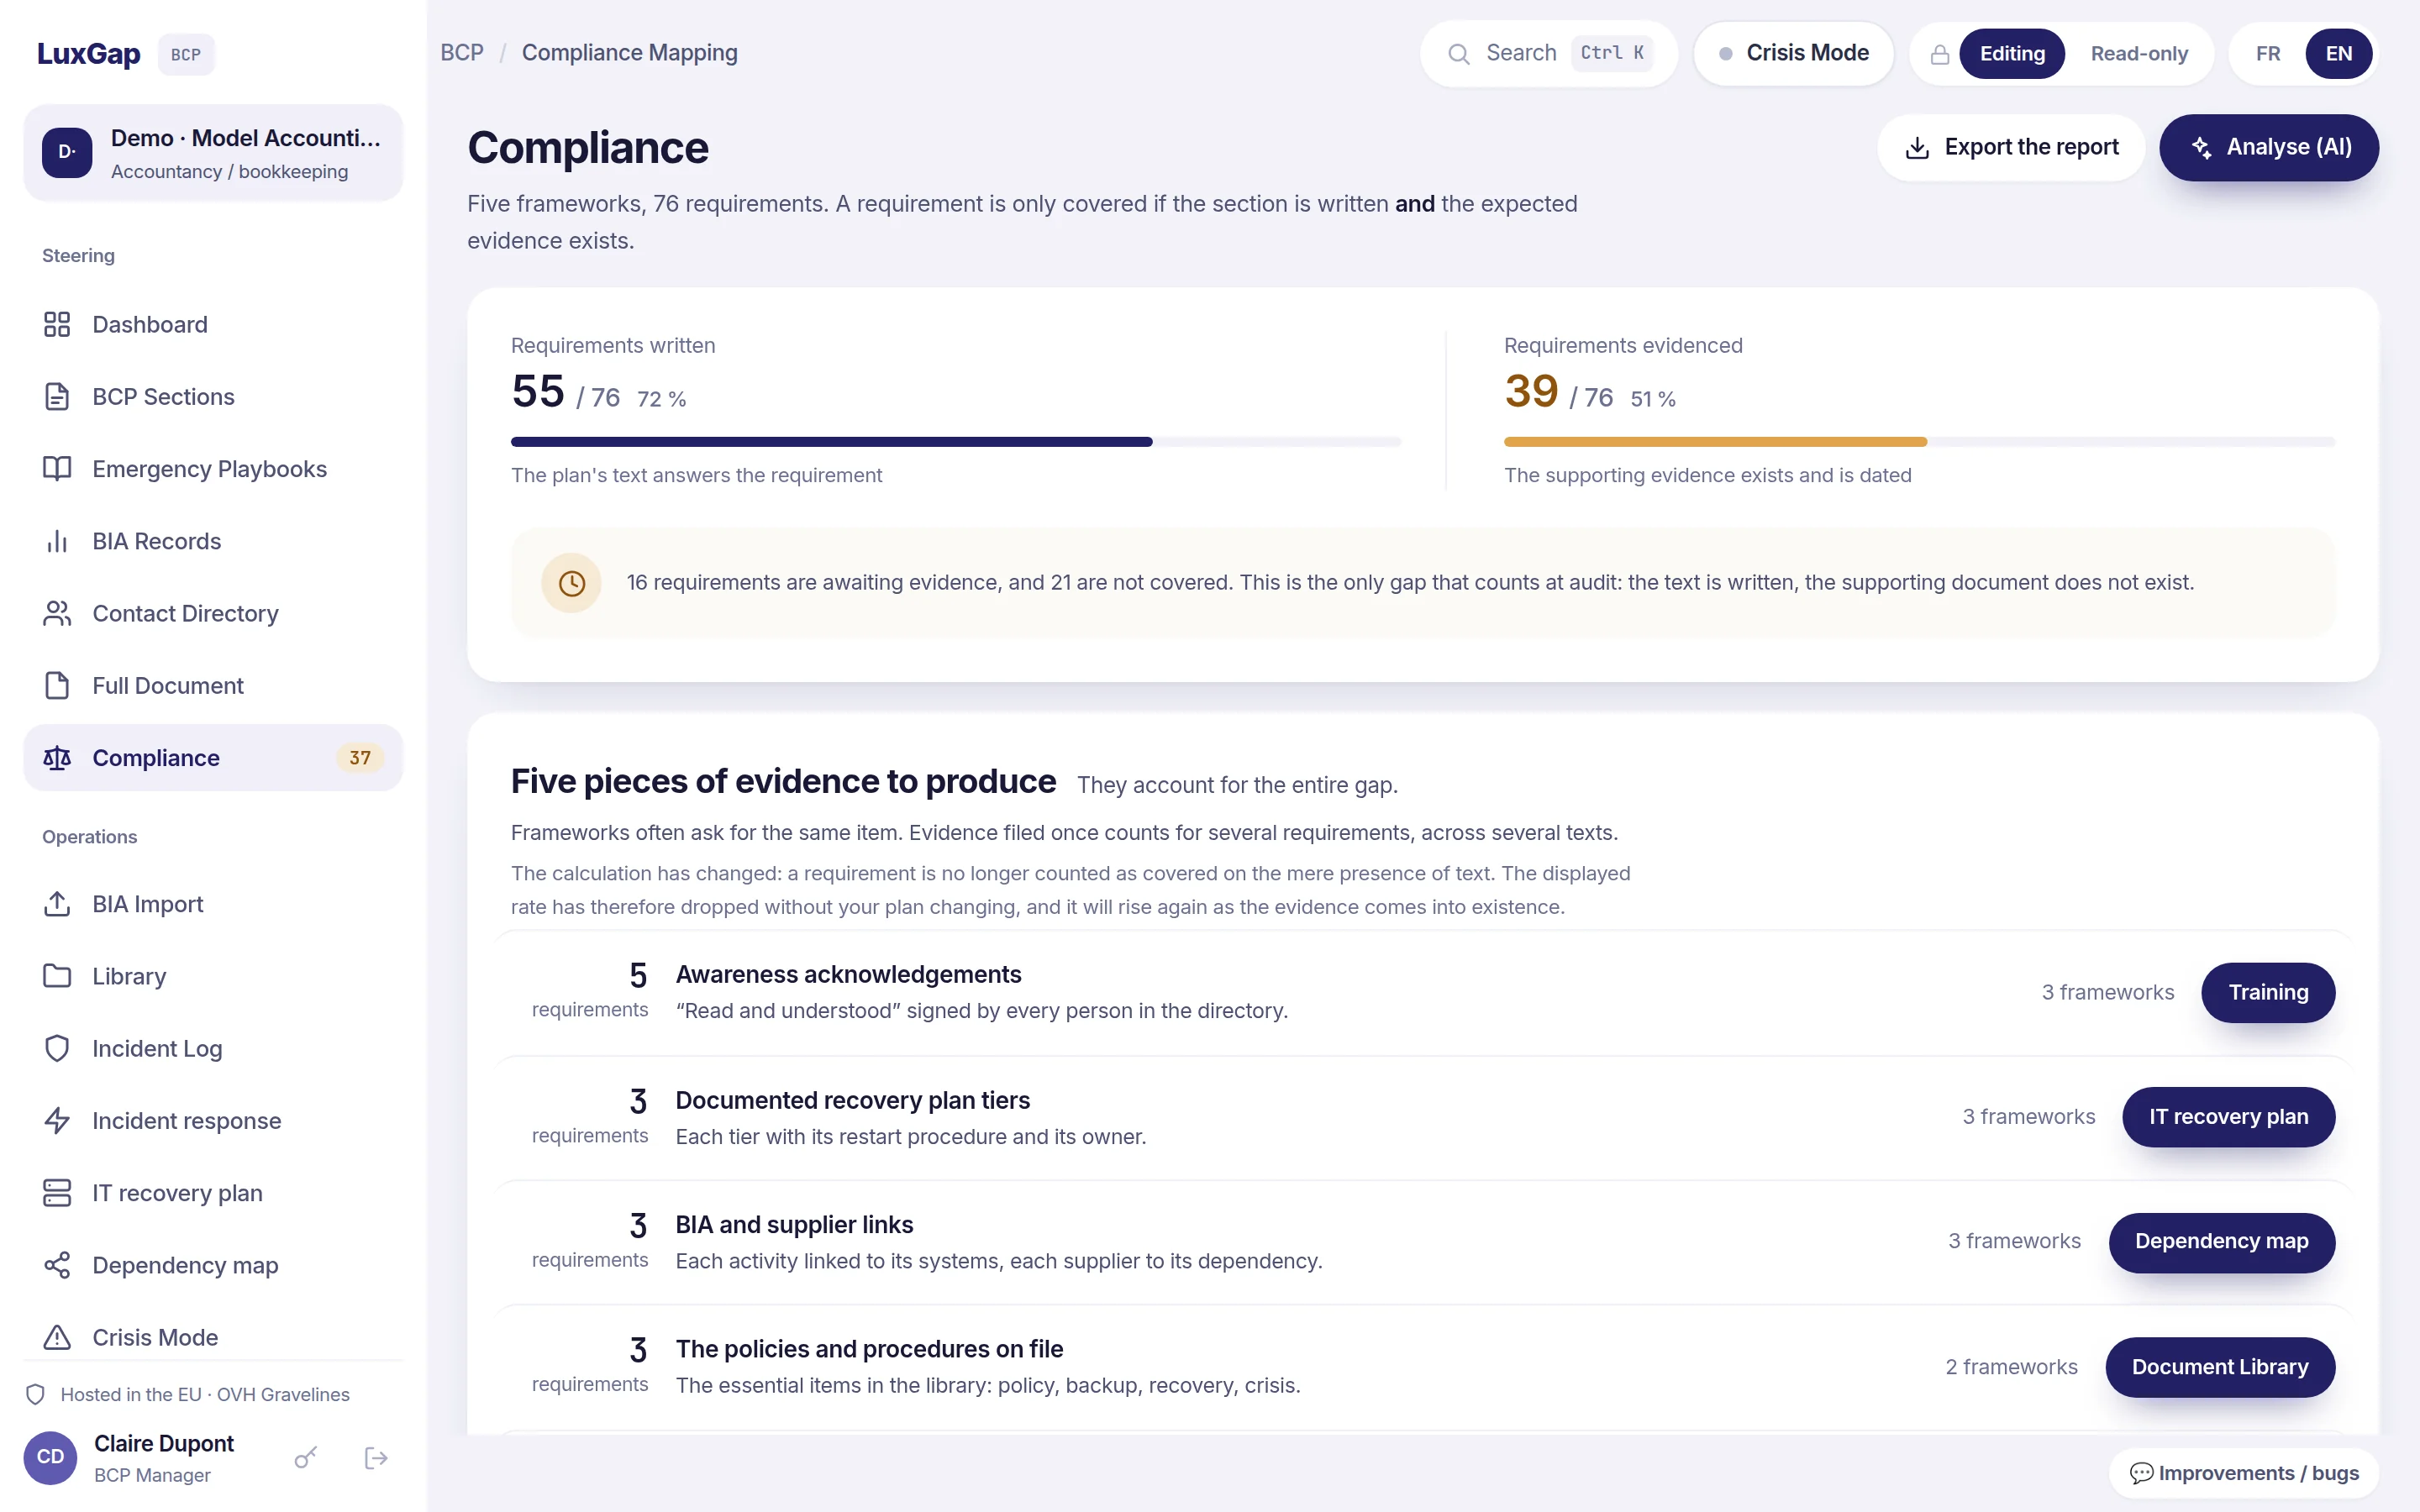
ISO 22301 liefert das System, NIS2 und DORA legen die Pflichten fest. Die Konsole verknüpft jede Anforderung mit Ihrem Plan und wertet sie erst dann als abgedeckt, wenn ihr Nachweis vorliegt.

ISO 22301NIS2: RisikomanagementDORA: IKT-KontinuitätKonkreter Nutzen
8.2BIA und RisikenGeschäftskontinuität, Krisenmanagement, RisikobewertungBIA und IKT-StörungsszenarienEine einzige Analyse für alle drei Regelwerke
8.3StrategienBackups, Wiederherstellung, ResilienzIKT-Pläne, Datensicherung und WiederherstellungDurchgängig dimensionierte Strategien
8.4PläneKrisenmanagement und Aufrechterhaltung des BetriebsReaktion, Wiederherstellung, IKT-DrittdienstleisterAusführbare Pläne, nicht nur niedergeschriebene
8.5ÜbungenDurch Tests nachweisbare FähigkeitRegelmäßige Tests und WirksamkeitsnachweisFür Aufsichtsbehörden verwertbare Nachweise
9–10AuditGovernance und verhältnismäßige MaßnahmenNachvollziehbarkeit, interne Kontrolle, MängelbehebungVollständige und aktuelle Auditunterlagen

ISO 22301:2019NIS2 · Richtlinie (EU) 2022/2555DORA · Verordnung (EU) 2022/2554DSGVONIST CSF 2.0

Compliance-Landkarte: dokumentierte und nachgewiesene Anforderungen (von insgesamt 76) sowie die Nachweise, die zum Schließen der Lücke noch zu erbringen sind
Fiktive Demonstrationsdaten. Konsole in englischer Sprache abgebildet. Welche der genannten Rahmenwerke gelten, hängt von Ihrer Tätigkeit ab.
Fragen

Fragen, die uns gestellt werden

Wer verfasst den Plan: Sie oder wir?

Zwei Modelle. Im Modell Von LuxGap betreut verfassen unsere Berater den Plan gemeinsam mit Ihnen, und Sie geben ihn Abschnitt für Abschnitt frei. Im Modell Self-service verfassen Ihre Teams ihn selbst, angeleitet durch die Fragen jedes Abschnitts und durch den Schreibassistenten.

Wir haben bereits eine Business-Impact-Analyse in Excel. Müssen wir alles neu erfassen?

Nein. Ihre BIA-Bögen lassen sich im Excel- oder Markdown-Format importieren, auch als tabellarisches Register. Kritische Prozesse, MTPD, RTO, RPO und Abhängigkeiten werden extrahiert, und daraus werden die Risiken und Strategien abgeleitet.

Können wir üben, ohne das ganze Unternehmen zu alarmieren?

Ja. Ein im Übungsmodus aktivierter Krisenstab ist als solcher gekennzeichnet und versendet keine Benachrichtigungen. Das Übungsprotokoll wird aufbewahrt: Es ist der Nachweis, dass die Übung stattgefunden hat, und die Grundlage für ihre Auswertung.

Kann unser Auditor oder unser Datenschutzbeauftragter den Plan einsehen?

Ja, über einen Freigabelink mit reinem Lesezugriff: Er ist durch einen Zugangscode geschützt, läuft zum gewählten Datum ab und lässt sich mit einem Klick widerrufen. Bibliothek, Krisenprotokoll, Vorfallregister und Auditprotokoll sind darüber nicht zugänglich.

Welche Regelwerke werden abgedeckt?

ISO 22301:2019, NIS2, DORA, die DSGVO und das NIST CSF 2.0, insgesamt 76 Anforderungen. Eine Anforderung gilt erst dann als abgedeckt, wenn ihr Nachweis vorliegt: hinterlegtes Dokument, importierte BIA, durchgeführte Übung, ausgefülltes Kontaktverzeichnis oder bescheinigte Schulung.

Wo werden unsere Daten gehostet?

In Frankreich bei OVHcloud, in der Europäischen Union. Die Konsole wird von LuxGap in Luxemburg betrieben, auf Grundlage eines Vertrags nach luxemburgischem Recht. Jeder Kundenbereich ist abgeschottet, und automatisierte Tests prüfen dies bei jeder Auslieferung.

In welchen Sprachen ist die Konsole verfügbar?

Auf Französisch und Englisch: Jeder kann mit einem Klick zwischen beiden wechseln. Diese Seite gibt es dagegen in sechs Sprachen: Französisch, Englisch, Deutsch, Niederländisch, Luxemburgisch und Portugiesisch.
Demonstration

Sehen Sie die Konsole anhand Ihrer eigenen Abläufe

Eine Demonstration dauert etwa dreißig Minuten. Wir gehen von Ihrer Branche und Ihren tatsächlichen Tätigkeiten aus, nicht von einem Testdatensatz.

Julien Winkin · julien.winkin@luxgap.com